(Book) Networking with MikroTik RouterOS: A Practical Approach to Understanding and Implementing RouterOS
Study material for the MTCNA Certification Course, updated to RouterOS v7
$19,97
ARP (Address Resolution Protocol) es uno de esos mecanismos de red que normalmente funciona en segundo plano y al que no prestamos demasiada atención… hasta que algo deja de funcionar.
En una red administrada con MikroTik, entender cómo funciona ARP puede marcar una diferencia importante. No solo permite comprender por qué un dispositivo puede comunicarse con otro dentro de una red local, sino que también ayuda a controlar cómo se aprenden las direcciones MAC, cómo se gestionan determinadas conexiones y cómo podemos aplicar ciertas medidas de seguridad.
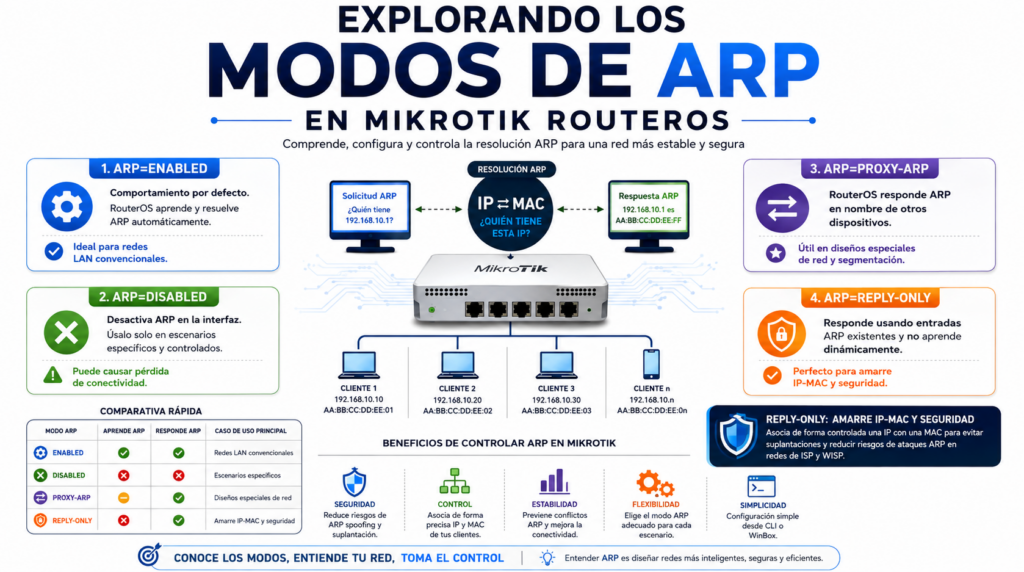
En MikroTik RouterOS encontramos cuatro modos principales para controlar el comportamiento de ARP en una interfaz:
enableddisabledproxy-arpreply-onlyAunque pueden parecer simples opciones dentro de la configuración de una interfaz, cada una tiene un comportamiento diferente y puede ser apropiada para escenarios concretos.
En mi experiencia trabajando con redes, uno de los modos que más llama la atención es reply-only, especialmente cuando hablamos de amarre de IP y MAC. Este mecanismo es bastante utilizado en redes de proveedores de Internet (ISP), donde necesitamos tener un mayor control sobre qué dispositivo puede utilizar una determinada dirección IP.
Pero antes de llegar a ese punto, conviene entender qué está ocurriendo realmente con ARP.
Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura
ARP es el protocolo que permite relacionar una dirección IP con una dirección MAC dentro de una red IPv4.
Por ejemplo, imaginemos que un equipo tiene la dirección:
192.168.10.20
y quiere comunicarse con:
192.168.10.1
El equipo conoce la dirección IP de destino, pero para enviar una trama Ethernet necesita conocer también la dirección MAC correspondiente.
Aquí entra ARP.
El dispositivo puede enviar una solicitud preguntando, básicamente:
¿Quién tiene la IP 192.168.10.1?
El dispositivo que utiliza esa dirección responde indicando su dirección MAC.
MikroTik puede almacenar esa relación en su tabla ARP.
Una entrada podría verse conceptualmente así:
IP MAC
192.168.10.1 AA:BB:CC:DD:EE:FF
De esta manera, RouterOS puede utilizar esa información para realizar la comunicación dentro de la red.
ARP está diseñado para redes IPv4 y funciona principalmente dentro del segmento de red local.
Cuando un router necesita entregar un paquete a un dispositivo conectado directamente a una de sus redes, necesita conocer la dirección MAC del siguiente dispositivo.
Si esa información no está disponible, puede realizar una solicitud ARP.
Este proceso es automático cuando la interfaz está configurada con el comportamiento predeterminado de ARP.
Por eso, en una configuración convencional, normalmente no necesitamos introducir manualmente todas las relaciones IP-MAC de nuestros clientes.
Pero no siempre queremos que RouterOS aprenda esas relaciones automáticamente.
Y ahí es donde empiezan a ser interesantes los diferentes modos de ARP.
Podemos consultar la tabla ARP desde RouterOS para observar las relaciones que el router conoce entre direcciones IP y MAC.
Por ejemplo:
/ip arp print
Dependiendo de la configuración, podemos encontrar entradas dinámicas o estáticas.
Una entrada dinámica puede aparecer porque RouterOS aprendió la relación mediante el funcionamiento normal de ARP.
Una entrada estática, en cambio, puede ser configurada explícitamente por el administrador.
Esta diferencia es especialmente importante cuando trabajamos con reply-only.
La propiedad ARP de una interfaz puede configurarse utilizando diferentes valores.
En términos generales:
| Modo | Comportamiento principal |
|---|---|
enabled | ARP funciona normalmente |
disabled | ARP se desactiva |
proxy-arp | RouterOS puede responder ARP en determinadas situaciones actuando como proxy |
reply-only | RouterOS responde utilizando entradas ARP existentes y no aprende dinámicamente de la misma manera |
La elección depende del diseño de la red.
arp=enabledEste es el comportamiento convencional y normalmente el más sencillo.
Con:
arp=enabled
la interfaz utiliza ARP normalmente.
RouterOS puede realizar solicitudes ARP y aprender las relaciones IP-MAC necesarias para la comunicación.
Es una configuración adecuada para la mayoría de redes donde no necesitamos controlar manualmente las asociaciones entre direcciones IP y MAC.
Por ejemplo, una red LAN tradicional con varios dispositivos podría utilizar:
192.168.1.0/24
con el router como:
192.168.1.1
Los clientes obtienen sus direcciones y RouterOS gestiona ARP de forma normal.
En este escenario no necesitamos estar registrando manualmente cada dirección MAC.
enabled?En términos prácticos, es la opción que elegiríamos cuando queremos el comportamiento normal de ARP y no tenemos una necesidad específica de controlar el aprendizaje de direcciones.
Para una LAN convencional, suele ser la opción más sencilla.
arp=disabledCuando configuramos:
arp=disabled
desactivamos el funcionamiento normal de ARP en esa interfaz.
Esto puede resultar útil en escenarios muy concretos, pero hay que utilizarlo con cuidado.
Si una red IPv4 depende de ARP para descubrir las direcciones MAC de los dispositivos conectados, desactivarlo puede provocar problemas de comunicación.
Por eso no deberíamos pensar en disabled como una opción “más segura” simplemente porque ARP esté apagado.
La pregunta correcta siempre es:
¿El diseño de nuestra red necesita ARP en esta interfaz?
Si la respuesta es sí, desactivarlo sin un diseño alternativo puede provocar pérdida de conectividad.
arp=proxy-arpEl modo:
arp=proxy-arp
tiene un comportamiento diferente.
Aquí RouterOS puede responder a determinadas solicitudes ARP en nombre de otros dispositivos.
En otras palabras, el router puede actuar como intermediario en la resolución ARP.
Esto puede resultar útil en determinados diseños donde los dispositivos creen estar comunicándose directamente aunque realmente exista un router entre ellos.
Un ejemplo típico aparece en escenarios donde necesitamos permitir comunicación entre hosts utilizando determinadas configuraciones de direccionamiento que no corresponden exactamente al comportamiento habitual de una LAN.
Sin embargo, proxy-arp no debe activarse simplemente porque “puede solucionar problemas”.
Hay que comprender primero la topología.
Un uso incorrecto puede hacer que la red tenga un comportamiento difícil de entender, especialmente cuando se combinan diferentes segmentos, rutas y políticas.
arp=reply-onlyAquí llegamos a uno de los modos más interesantes para determinadas redes administradas con MikroTik.
Cuando configuramos:
arp=reply-only
cambiamos significativamente la forma en que RouterOS maneja la resolución ARP.
Este modo resulta especialmente interesante cuando queremos tener un mayor control sobre las asociaciones entre IP y MAC.
En mi experiencia, uno de sus usos más conocidos en redes de ISP es precisamente el amarre IP-MAC.
La idea es sencilla:
Una determinada dirección IP puede quedar asociada a una determinada dirección MAC y RouterOS puede utilizar esa información para controlar la comunicación ARP.
Esto permite pasar de un escenario donde las relaciones IP-MAC se aprenden libremente a otro donde el administrador tiene un mayor control sobre ellas.
reply-only en MikroTik?Para entender reply-only, pensemos primero en el comportamiento normal.
Con enabled, un dispositivo puede realizar una solicitud ARP y RouterOS puede aprender la relación correspondiente.
Con reply-only, la administración de esas relaciones se vuelve mucho más controlada.
Si queremos trabajar con asociaciones IP-MAC previamente definidas, podemos introducir entradas ARP estáticas.
Por ejemplo:
/ip arp add address=192.168.10.20 mac-address=AA:BB:CC:DD:EE:FF interface=ether2
Después podemos configurar la interfaz:
/interface ethernet set ether2 arp=reply-only
La idea es que la relación esperada entre:
IP: 192.168.10.20
MAC: AA:BB:CC:DD:EE:FF
quede definida en RouterOS.
Si el dispositivo intenta trabajar utilizando una asociación diferente, podemos impedir que el comportamiento ARP funcione como lo haría en una configuración convencional.
Aquí es donde aparece el concepto de amarre MAC.
En redes ISP, este mecanismo puede ser particularmente útil.
Imaginemos que asignamos al cliente:
IP: 100.64.10.25
MAC: 00:11:22:33:44:55
Podemos registrar esa relación en el router.
La finalidad es que esa IP esté asociada al equipo que conocemos.
En mi experiencia, este tipo de configuración es muy utilizado por proveedores que necesitan mantener cierto control sobre sus clientes y evitar que una dirección IP asignada a un abonado sea utilizada de manera diferente a la prevista.
Eso no significa que reply-only sea un sistema completo de seguridad por sí mismo.
Es una pieza dentro de un diseño de seguridad más amplio.
reply-only y seguridad frente a ataques ARPARP tiene una característica importante: tradicionalmente no incorpora mecanismos robustos de autenticación.
Eso significa que, dependiendo de la arquitectura de red, un dispositivo malicioso puede intentar enviar información ARP falsa.
Uno de los ataques conocidos en este contexto es el ARP spoofing o suplantación ARP.
El objetivo puede ser conseguir que otros dispositivos relacionen una IP legítima con una MAC controlada por el atacante.
Si tiene éxito, el atacante puede intentar posicionarse en medio de las comunicaciones o provocar problemas de conectividad.
Aquí reply-only puede aportar una capa adicional de control.
Cuando las asociaciones IP-MAC se encuentran definidas de antemano, reducimos la dependencia del aprendizaje dinámico de ARP.
En mi experiencia, precisamente por eso este modo resulta atractivo en determinadas redes ISP: además del amarre IP-MAC, puede ayudar a reducir determinados escenarios de manipulación ARP.
Pero hay que hacer una precisión importante:
reply-only no debe considerarse una solución universal contra todos los ataques ARP.
La seguridad dependerá también de la arquitectura, VLAN, bridge, firewall, aislamiento de clientes y otras medidas implementadas en la red.
Podemos resumirlos de la siguiente manera:
| Modo | Idea principal | Uso habitual |
|---|---|---|
enabled | Funcionamiento normal de ARP | LAN convencionales |
disabled | ARP desactivado | Escenarios específicos |
proxy-arp | Router responde como intermediario | Diseños especiales de red |
reply-only | Control de resolución mediante entradas ARP | Amarre IP-MAC y redes controladas |
La decisión no debería basarse únicamente en cuál parece “más seguro”.
Hay que considerar cómo está diseñada la red y qué comportamiento necesitamos.
Para una LAN normal, generalmente queremos que ARP funcione de manera automática.
arp=enabled
Es la alternativa más sencilla.
Si nuestro diseño necesita que RouterOS responda ARP en nombre de otros hosts, podemos considerar:
arp=proxy-arp
Pero debemos comprobar previamente por qué nuestra topología necesita ese comportamiento.
Cuando necesitamos mantener un mayor control sobre qué IP está asociada a qué dispositivo, reply-only puede ser una alternativa interesante.
arp=reply-only
En este escenario normalmente debemos prestar mucha atención a las entradas ARP estáticas.
Solo cuando el diseño lo permita, podemos utilizar:
arp=disabled
No es una configuración que debamos aplicar indiscriminadamente.
reply-only para un amarre IP-MACSupongamos que tenemos un cliente conectado a:
ether2
y queremos asociar:
IP: 192.168.10.50
MAC: AA:BB:CC:DD:EE:FF
Primero podemos crear la entrada ARP:
/ip arp add \
address=192.168.10.50 \
mac-address=AA:BB:CC:DD:EE:FF \
interface=ether2
Después configuramos la interfaz para utilizar reply-only:
/interface ethernet set ether2 arp=reply-only
Podemos comprobar las entradas con:
/ip arp print
Y verificar la configuración de la interfaz:
/interface ethernet print detail
La sintaxis exacta y el comportamiento pueden variar según la versión de RouterOS y el tipo de interfaz involucrada, por lo que conviene comprobar siempre la documentación correspondiente a la versión que estamos utilizando.
Una de las primeras cosas que debemos hacer cuando tenemos problemas relacionados con ARP es revisar la tabla.
Podemos ejecutar:
/ip arp print
Para obtener más información podemos utilizar:
/ip arp print detail
Esto permite comprobar aspectos como:
Esta revisión es especialmente importante cuando utilizamos reply-only.
¿Por qué?
Porque si esperamos que exista una asociación IP-MAC y esa entrada no está correctamente configurada, el cliente puede quedarse sin comunicación.
reply-only sin preparar las entradasEste es probablemente uno de los errores más importantes.
No deberíamos cambiar una interfaz a:
arp=reply-only
sin comprender primero qué dispositivos necesitan aparecer en la tabla ARP.
Si no existen las asociaciones necesarias, podemos terminar con clientes que dejan de comunicarse.
En una red ISP esto puede convertirse rápidamente en una incidencia importante.
reply-only sustituye al firewallOtro error es asumir que porque hemos asociado IP y MAC ya tenemos toda la seguridad resuelta.
No.
ARP es solamente una parte de la comunicación de red.
El firewall, aislamiento de clientes, segmentación, VLAN, bridge filtering y otras medidas siguen siendo relevantes dependiendo del escenario.
proxy-arp con reply-onlyAunque ambos modifican el comportamiento convencional de ARP, tienen objetivos diferentes.
proxy-arp está relacionado con que RouterOS pueda responder por otros dispositivos.
reply-only, en cambio, está orientado a un control mucho más estricto de las asociaciones ARP conocidas.
Confundirlos puede generar configuraciones difíciles de diagnosticar.
Después de configurar un cliente, no debemos limitarnos a guardar la configuración.
Conviene realizar pruebas.
Primero verificamos la entrada:
/ip arp print
Después comprobamos que el cliente puede comunicarse correctamente.
También podemos realizar pruebas cambiando temporalmente las condiciones del cliente en un entorno controlado y observando si RouterOS mantiene el comportamiento esperado.
Esto es especialmente importante en redes de producción.
Una configuración ARP que funciona correctamente para un cliente puede comportarse de manera diferente cuando la aplicamos a cientos o miles de abonados.
Por eso, antes de automatizar este tipo de configuración en un ISP, conviene probarla en un entorno controlado.
Los modos ARP de MikroTik RouterOS pueden parecer una configuración pequeña dentro del router, pero tienen bastante importancia cuando necesitamos controlar el comportamiento de una red.
enabled es la opción convencional para redes donde queremos que ARP funcione normalmente. disabled elimina ARP de la interfaz y debe utilizarse únicamente cuando el diseño lo justifique. proxy-arp permite que RouterOS actúe como intermediario en determinadas resoluciones ARP.
Y después tenemos reply-only, que resulta especialmente interesante cuando buscamos controlar las asociaciones entre direcciones IP y MAC.
En mi experiencia, este último modo tiene mucho sentido en determinados escenarios de ISP, donde el amarre IP-MAC permite tener un mayor control sobre los equipos conectados. Además, puede contribuir a reducir determinados riesgos relacionados con ataques ARP, aunque no debe utilizarse como sustituto de una estrategia de seguridad completa.
La clave está en no elegir un modo ARP simplemente porque “suena más seguro”. Primero debemos entender la topología, el comportamiento que necesitamos y la manera en que los clientes obtienen sus direcciones IP y MAC.
Cuando conocemos esas variables, los modos ARP dejan de ser cuatro opciones dentro de RouterOS y se convierten en herramientas concretas para diseñar y controlar nuestra red.
enabled permite que ARP funcione de forma normal, incluyendo el aprendizaje dinámico de las relaciones necesarias.
reply-only está pensado para un escenario donde queremos tener un control mayor sobre las asociaciones ARP y trabajar con entradas conocidas.
Por eso reply-only resulta especialmente interesante para escenarios de amarre IP-MAC.
Puede ayudar a reducir determinados escenarios relacionados con la manipulación de ARP al limitar la dependencia del aprendizaje dinámico.
Sin embargo, no debemos considerarlo una protección completa contra ataques ARP.
Una red segura necesita varias capas de protección.
Sí. Es uno de los usos prácticos más interesantes de este modo en determinados diseños de redes MikroTik.
La idea es mantener una asociación conocida entre una dirección IP y una dirección MAC mediante entradas ARP.
Cuando la arquitectura de la red requiere que RouterOS responda a solicitudes ARP en determinadas circunstancias en nombre de otros hosts.
No debería activarse simplemente para solucionar un problema de conectividad sin comprender primero la causa.
Se desactiva el comportamiento ARP de la interfaz.
Como muchas comunicaciones IPv4 dependen de ARP para resolver direcciones MAC, esto puede provocar pérdida de conectividad si la red no está diseñada específicamente para trabajar de esa manera.
Study material for the MTCNA Certification Course, updated to RouterOS v7
Material de estudio para el Curso de Certificación MTCNA, actualizado a RouterOS v7