¿Cuándo usar modo túnel en MikroTik?
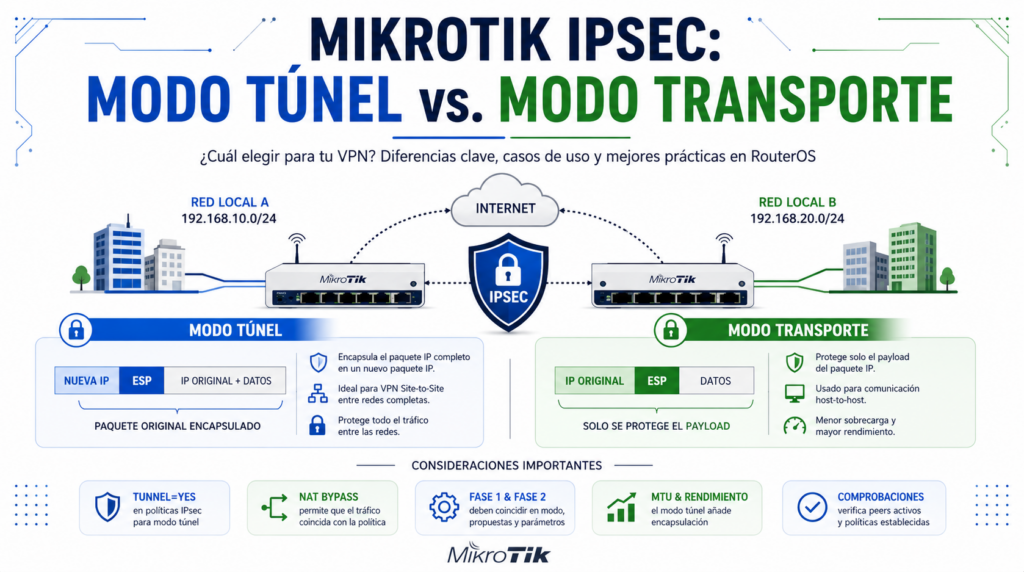
El modo túnel tiene sentido cuando queremos proteger una comunicación en la que existe un paquete IP completo que debe viajar entre dos extremos IPsec.
El ejemplo más claro es una VPN site-to-site.
VPN IPsec site-to-site
Imaginemos dos oficinas:
- Site A:
192.168.10.0/24 - Site B:
192.168.20.0/24
En Site A tenemos un MikroTik y en Site B otro MikroTik.
Un ordenador de la primera oficina:
192.168.10.50
necesita comunicarse con:
192.168.20.50
El objetivo es que ambas LAN puedan intercambiar tráfico a través de Internet de manera protegida.
Aquí el modo túnel encaja perfectamente.
La política IPsec puede especificar:
src-address=192.168.10.0/24
dst-address=192.168.20.0/24
tunnel=yes
En RouterOS, tunnel=yes indica que esa política utiliza modo túnel. La documentación oficial muestra este mismo patrón para políticas que protegen tráfico entre redes.
Además, una guía práctica reciente de configuración site-to-site para RouterOS v7 utiliza precisamente tunnel=yes en la política que conecta las dos subredes.
Este es exactamente el escenario que encuentro más habitual cuando trabajo con IPsec site-to-site. En mi caso, para este tipo de configuración siempre utilizo modo túnel.
Conectar redes completas mediante IPsec
La ventaja del túnel es que no necesitamos pensar en IPsec como una conexión independiente para cada aplicación.
La política puede describir el tráfico entre subredes completas.
Por ejemplo:
LAN A: 10.10.10.0/24
       ↓
   MikroTik A
       ↓
    IPsec
       ↓
   MikroTik B
       ↓
LAN B: 10.20.20.0/24
Un servidor, una impresora, un ordenador o cualquier otro host permitido de una LAN puede comunicarse con los recursos de la otra LAN siempre que el enrutamiento y las políticas estén correctamente configurados.
Esta es precisamente la diferencia práctica entre pensar en una VPN red-a-red y una asociación IPsec host-a-host.
La guía de MKController para RouterOS v7 también estructura la configuración alrededor de dos LAN y una política que define el tráfico de la red local hacia la red remota.
Conectar una red con un host
El modo túnel tampoco está limitado exclusivamente a dos redes completas.
Puede utilizarse cuando necesitamos proteger un paquete IP completo aunque uno de los extremos sea un host concreto.
Lo importante es entender que la decisión se toma en función de cómo queremos encapsular el tráfico y cuáles son los selectores de la política IPsec, no simplemente por el nombre comercial de la VPN.
Por eso, si estamos construyendo una política en RouterOS y tenemos dudas entre tunnel=yes y tunnel=no, conviene empezar por identificar qué representan src-address y dst-address en esa política.
¿Cuándo usar modo transporte en MikroTik?
El modo transporte tiene su lugar, pero normalmente aparece cuando el diseño necesita proteger directamente la comunicación entre dos extremos IPsec y no necesitamos encapsular un paquete IP completo dentro de otro.
Su ventaja principal es que evita la encapsulación completa del paquete original.
Comunicación IPsec entre dos hosts
Un ejemplo conceptual sería:
Host A ↔ IPsec ↔ Host B
Los propios hosts son los extremos de la comunicación protegida.
En este caso, mantener el encabezado IP original puede ser apropiado y el modo transporte permite evitar parte del overhead asociado al túnel.
Por tanto, transporte puede ser una buena elección cuando el problema que estamos resolviendo es host-to-host y ambos extremos están preparados para trabajar con IPsec de esa forma.
Esto es muy diferente de decir:
“Tengo dos oficinas y quiero que todas sus máquinas se comuniquen”.
En ese segundo caso estamos ante un problema de red-a-red y el modo túnel resulta mucho más adecuado.
Casos en los que no necesitas encapsular el paquete IP
La mejor forma de entender transporte es pensar que no siempre necesitamos crear una nueva envoltura IP.
Si el encabezado IP exterior puede seguir identificando correctamente los extremos y únicamente necesitamos proteger la información transportada, el modo transporte puede evitar una capa adicional de encapsulación.
Esto puede resultar útil en determinados diseños específicos y puede reducir el overhead.
Pero no conviene convertir esta ventaja en una recomendación universal.
Menos overhead no significa automáticamente que sea el modo correcto.
En una VPN, primero hay que conseguir que la arquitectura sea correcta y después optimizar.
¿Qué modo elegir para una VPN IPsec site-to-site en MikroTik?
Si la pregunta es directamente:
“Tengo dos MikroTik y quiero crear una VPN IPsec site-to-site. ¿Qué modo debería utilizar?”
Mi respuesta práctica es:
Modo túnel.
No tendría sentido complicarlo más de lo necesario.
En una VPN site-to-site queremos conectar, por ejemplo:
192.168.10.0/24 ↔ 192.168.20.0/24
La política IPsec define precisamente esas redes como origen y destino y utiliza tunnel=yes.
En RouterOS, una política de este tipo puede verse conceptualmente así:
/ip ipsec policy
add peer=siteB \
    tunnel=yes \
    src-address=192.168.10.0/24 \
    dst-address=192.168.20.0/24 \
    action=encrypt
Los parámetros reales dependerán del diseño, RouterOS, peer, proposal, autenticación y demás elementos de la configuración. No conviene copiar un bloque de configuración sin adaptar esos valores a la topología real.
La documentación de MikroTik muestra que el modo forma parte de la negociación de Fase 2 y que una política puede establecer explícitamente tunnel=yes.
Por qué el modo túnel es la opción habitual
La razón es sencilla: una VPN site-to-site no pretende proteger únicamente una conversación entre dos hosts concretos.
Pretende unir dos dominios de red.
Por eso resulta natural que el paquete original:
IP origen: 192.168.10.50
IP destino: 192.168.20.50
sea transportado dentro de un nuevo paquete IP correspondiente a la asociación IPsec.
Además, el enfoque encaja con la forma en que RouterOS define las políticas: podemos indicar las subredes que deben cifrarse y dejar que IPsec se encargue del tráfico que coincida con ellas.
En mis configuraciones site-to-site siempre parto del modo túnel. Es una regla práctica que me evita intentar resolver un problema de red-a-red con un mecanismo pensado para otro tipo de comunicación.
Qué significa tunnel=yes en RouterOS
Este parámetro merece especial atención porque aparece continuamente en configuraciones MikroTik.
Cuando vemos:
tunnel=yes
en una política IPsec, estamos indicando que la política debe utilizar modo túnel.
No significa que estemos activando IKEv2, ni que estemos seleccionando el algoritmo de cifrado, ni que estemos creando por sí solo una VPN completa.
Son conceptos diferentes.
En IPsec intervienen varios componentes:
- IKE negocia y autentica.
- La Fase 1 establece los parámetros del intercambio.
- La Fase 2 establece las asociaciones utilizadas para proteger los datos.
- ESP proporciona la protección del tráfico.
- La política determina qué tráfico debe procesarse y con qué parámetros.
tunnel=yes determina que esa política utiliza modo túnel.
RouterOS documenta que, durante la Fase 2, los extremos deben coincidir también en el modo IPsec, además del protocolo, autenticación, PFS y lifetime.
Por eso un error en el modo puede impedir que la Fase 2 llegue a establecerse correctamente.
Errores habituales al configurar el modo IPsec
Elegir el modo correcto es importante, pero una VPN site-to-site puede fallar aunque hayamos elegido tunnel=yes.
De hecho, algunos de los problemas más comunes aparecen en otros puntos de la configuración.
Elegir transporte para una VPN entre redes
Este es el primer error conceptual.
Si la intención es:
LAN A ↔ LAN B
no deberíamos elegir transporte simplemente porque “consume menos”.
El modo transporte está pensado para otro modelo de comunicación.
Si tenemos dos redes completas detrás de dos routers, el modo túnel refleja mucho mejor lo que queremos hacer.
Confundir el modo IPsec con IKE, ESP o la propuesta de cifrado
Otro error frecuente es mezclar conceptos.
IKEv2 no es un modo túnel.
IKEv2 es el protocolo utilizado para establecer y gestionar las asociaciones de seguridad.
ESP tampoco es un modo.
ESP es el protocolo que proporciona la protección del tráfico.
Y AES, SHA-256 o PFS tampoco determinan por sí mismos si estamos usando túnel o transporte.
El modo es un parámetro independiente de la política/Fase 2.
RouterOS separa explícitamente estos elementos en su documentación: IKE gestiona el establecimiento de las asociaciones y la Fase 2 negocia, entre otros parámetros, el protocolo IPsec y el modo túnel/transporte.
Problemas de MTU y encapsulación
El modo túnel añade encapsulación, por lo que el tamaño final del paquete aumenta.
Esto puede tener consecuencias sobre MTU y fragmentación, especialmente en enlaces donde ya existe poco margen.
Por eso, cuando una VPN IPsec funciona para algunos protocolos pero aparecen problemas extraños con otros tipos de tráfico, no hay que mirar únicamente el cifrado.
También conviene revisar:
- MTU.
- Fragmentación.
- MSS.
- NAT.
- Firewall.
- Rutas.
- Políticas IPsec.
- Estado de las asociaciones.
La encapsulación adicional del modo túnel es un factor técnico real y debe tenerse presente durante el diagnóstico.
Ejemplo práctico de IPsec site-to-site en MikroTik
Supongamos una arquitectura sencilla:
                 INTERNET
              ┌─────────────┐
              │             │
        MikroTik A       MikroTik B
              │             │
       192.168.10.0/24  192.168.20.0/24
              │             │
           Site A         Site B
Queremos que:
192.168.10.0/24
pueda comunicarse con:
192.168.20.0/24
La política de Site A podría tener conceptualmente:
src-address=192.168.10.0/24
dst-address=192.168.20.0/24
action=encrypt
tunnel=yes
Y Site B utilizaría las redes invertidas.
Este diseño coincide con el patrón práctico de RouterOS v7 utilizado en guías de configuración site-to-site: una política para el tráfico LAN local hacia la LAN remota, con tunnel=yes.
Pero hay algo importante: IPsec no sustituye al resto de la configuración de red.
También necesitamos que el tráfico tenga una ruta adecuada y que las reglas de NAT y firewall no interfieran.
El NAT bypass es especialmente importante
Imaginemos que el MikroTik tiene una regla general:
chain=srcnat
action=masquerade
Si el tráfico destinado a la LAN remota pasa por el masquerade antes de ser procesado correctamente por IPsec, la dirección de origen puede dejar de coincidir con los selectores definidos en la política.
Por eso es habitual colocar una regla de excepción para el tráfico entre las dos LAN antes de la regla general de masquerade.
Un ejemplo conceptual sería:
/ip firewall nat
add chain=srcnat \
    action=accept \
    src-address=192.168.10.0/24 \
    dst-address=192.168.20.0/24
La guía de configuración site-to-site de MKController destaca precisamente el NAT bypass como uno de los puntos que más problemas causa en los primeros intentos de configuración.
En mi experiencia, este tipo de detalle es tan importante como haber elegido correctamente el modo túnel: puedes tener el tunnel=yes perfectamente configurado y, aun así, no conseguir tráfico útil si NAT, firewall o las políticas no están alineados.
Cómo comprobar si la VPN está funcionando
Una vez configurado IPsec, no me limitaría a mirar si existe un peer.
Hay que comprobar que la Fase 2 esté realmente establecida y que el tráfico coincida con la política.
En RouterOS podemos revisar, entre otras cosas:
/ip ipsec active-peers print

/ip ipsec policy print
Después podemos probar conectividad desde un host de una LAN hacia un host de la otra.
La documentación y las guías prácticas de RouterOS utilizan el estado de las políticas y las asociaciones activas como parte del proceso de verificación.
Si el peer está activo pero no hay una Fase 2 establecida, el problema no necesariamente está en IKE.
Puede estar en:
- Selectores.
- Proposal.
- PFS.
- Modo túnel/transporte.
- Direcciones.
- Políticas.
- Algoritmos incompatibles.