Los ataques contra DHCP (Dynamic Host Configuration Protocol) representan una de las amenazas más comunes en redes LAN debido a que este protocolo es responsable de asignar automáticamente direcciones IP, puerta de enlace, DNS y otros parámetros de red a los dispositivos. Si un atacante compromete este proceso, puede provocar interrupciones del servicio, interceptar comunicaciones o redirigir el tráfico hacia equipos maliciosos.
Los dos ataques más conocidos son DHCP Starvation y Rogue DHCP. Aunque son diferentes, suelen utilizarse de forma conjunta para comprometer una red.
Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura
¿Cómo funciona DHCP?
Antes de entender los ataques es importante conocer el proceso de asignación de direcciones IP, conocido como DORA:
- Discover: el cliente busca un servidor DHCP disponible.
- Offer: el servidor ofrece una dirección IP libre.
- Request: el cliente solicita la dirección ofrecida.
- ACK: el servidor confirma la asignación.
Como estos mensajes se transmiten inicialmente mediante broadcast, cualquier dispositivo conectado a la red puede responder si no existen mecanismos de seguridad.
¿Qué es un ataque DHCP Starvation?
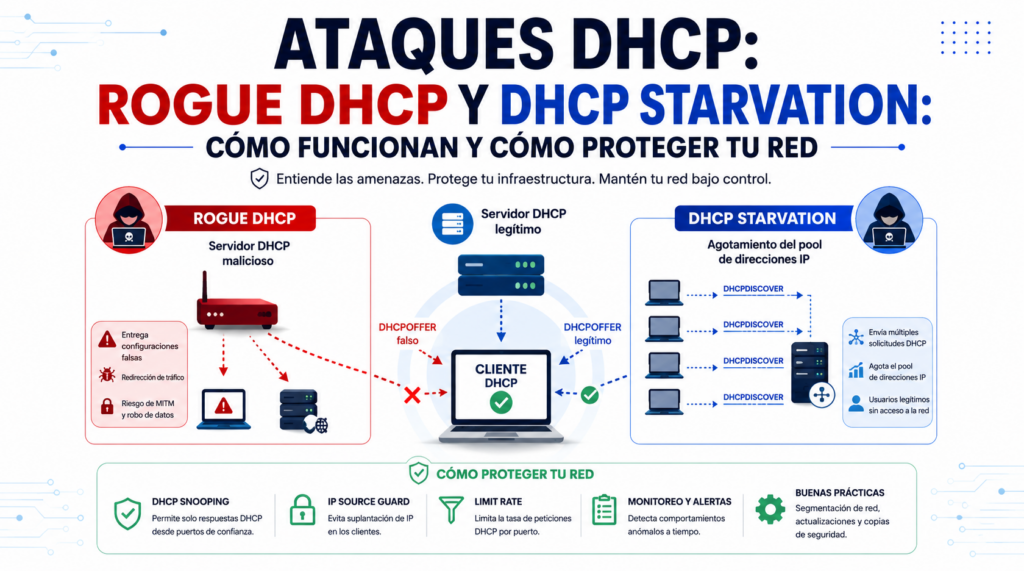
Un DHCP Starvation consiste en agotar el conjunto de direcciones IP disponibles del servidor DHCP.
El atacante envía cientos o miles de solicitudes DHCP utilizando direcciones MAC falsas (MAC Spoofing). El servidor interpreta que se trata de nuevos clientes y asigna una dirección IP a cada uno hasta quedarse sin direcciones disponibles.
Consecuencias
- Los nuevos dispositivos no obtienen dirección IP.
- Se produce una denegación de servicio (DoS).
- Los usuarios no pueden acceder a la red.
- Facilita la ejecución de un ataque Rogue DHCP.
¿Qué es un Rogue DHCP?
Un Rogue DHCP es un servidor DHCP no autorizado conectado a la red.
Puede ser instalado accidentalmente (por ejemplo, un router doméstico) o de forma intencionada por un atacante.
Cuando un cliente solicita una dirección IP, normalmente acepta la primera respuesta recibida. Si el servidor malicioso responde antes que el servidor legítimo, el cliente utilizará la configuración enviada por el atacante.
Información que puede modificar
- Dirección IP.
- Gateway predeterminado.
- Servidores DNS.
- Tiempo de concesión.
- Rutas adicionales.
Riesgos
- Redirección del tráfico.
- Ataques Man-in-the-Middle (MITM).
- Phishing mediante DNS maliciosos.
- Captura de credenciales.
- Interrupción de servicios.
Relación entre DHCP Starvation y Rogue DHCP
En muchos escenarios ambos ataques se ejecutan de forma consecutiva.
- El atacante lanza un DHCP Starvation para agotar todas las direcciones IP disponibles.
- Los clientes ya no reciben respuesta del servidor legítimo.
- El atacante activa un Rogue DHCP.
- Los nuevos clientes obtienen configuración desde el servidor malicioso.
Esta combinación permite controlar completamente la configuración IP de los dispositivos conectados.
Comparación entre ambos ataques
| Característica | DHCP Starvation | Rogue DHCP |
|---|---|---|
| Objetivo | Agotar direcciones IP | Suplantar al servidor DHCP |
| Tipo de ataque | Denegación de servicio (DoS) | Suplantación y manipulación |
| Impacto principal | Clientes sin IP | Clientes con configuración maliciosa |
| Utiliza MAC falsas | Sí | No necesariamente |
| Permite MITM | No directamente | Sí |
Cómo detectar estos ataques
Algunos indicadores de compromiso son:
- Equipos que no obtienen dirección IP.
- Mensajes de “No se pudo obtener una dirección DHCP”.
- Múltiples concesiones DHCP en pocos segundos.
- Servidores DHCP desconocidos respondiendo en la red.
- Direcciones IP duplicadas.
- Cambios inesperados en el gateway o los servidores DNS.
- Tráfico DHCP excesivo en la red.
Herramientas como Wireshark, registros del servidor DHCP o sistemas de monitoreo permiten identificar este comportamiento.
Cómo prevenir Rogue DHCP y DHCP Starvation
DHCP Snooping
Es la principal medida de protección.
El switch inspecciona todos los mensajes DHCP y clasifica sus puertos en:
- Trusted: permiten respuestas DHCP.
- Untrusted: solo permiten solicitudes de clientes.
Si un puerto no confiable intenta enviar respuestas DHCP, estas se bloquean automáticamente.
DHCP Binding Table
DHCP Snooping mantiene una tabla con:
- Dirección MAC.
- Dirección IP.
- VLAN.
- Puerto.
- Tiempo de concesión.
Esta información permite validar posteriormente otros mecanismos de seguridad como Dynamic ARP Inspection o IP Source Guard.
DHCP Option 82
Añade información sobre el puerto físico donde se originó la solicitud DHCP.
Gracias a ello el servidor puede aplicar políticas específicas según el puerto o la ubicación del cliente, además de facilitar la auditoría de la red.
DHCP Alerts
Muchos fabricantes permiten generar alertas cuando aparece un servidor DHCP no autorizado o se detecta actividad sospechosa, facilitando una respuesta rápida por parte del administrador.
Port Security
Restringe la cantidad de direcciones MAC permitidas por puerto.
Esta medida dificulta los ataques de DHCP Starvation basados en miles de direcciones MAC falsas.
Rate Limiting
Consiste en limitar la cantidad de mensajes DHCP que un puerto puede enviar por segundo.
Si un atacante intenta generar cientos de solicitudes DHCP, el switch descartará el exceso de tráfico.
Implementación en MikroTik
MikroTik incorpora varias funciones para proteger el servicio DHCP:
- DHCP Snooping para bloquear servidores no autorizados.
- Binding Table para registrar las asignaciones IP-MAC.
- Option 82 para identificar el puerto de origen.
- DHCP Alerts para detectar servidores DHCP no autorizados.
Estas características deben habilitarse en el bridge correspondiente y configurarse adecuadamente para distinguir entre puertos confiables (trusted) y no confiables (untrusted).
Implementación en Juniper
Los equipos Juniper permiten proteger la infraestructura DHCP mediante funciones de seguridad en los switches, entre ellas:
- DHCP Snooping.
- Port Security.
- Validación de mensajes DHCP.
- Control de puertos confiables.
- Protección frente a servidores Rogue DHCP.
Estas herramientas impiden que dispositivos no autorizados respondan a las solicitudes DHCP realizadas por los clientes.
Buenas prácticas
- Habilitar DHCP Snooping en todas las VLAN de acceso.
- Marcar únicamente el puerto hacia el servidor DHCP como Trusted.
- Activar Port Security para limitar direcciones MAC por puerto.
- Configurar Rate Limiting para paquetes DHCP.
- Supervisar periódicamente la Binding Table.
- Utilizar DHCP Alerts para detectar servidores no autorizados.
- Deshabilitar puertos no utilizados.
- Segmentar la red mediante VLAN.
- Mantener actualizado el firmware de switches y routers.
- Auditar periódicamente la infraestructura de red.
Conclusión
Los ataques DHCP Starvation y Rogue DHCP explotan la confianza implícita del protocolo DHCP para afectar la disponibilidad y la seguridad de una red. Mientras el primero busca agotar el conjunto de direcciones IP disponibles, el segundo intenta suministrar configuraciones maliciosas a los clientes, pudiendo derivar en ataques de denegación de servicio, interceptación de tráfico o suplantación de servicios.
La implementación de mecanismos como DHCP Snooping, Option 82, Port Security, Rate Limiting, Binding Table y sistemas de alertas reduce significativamente la superficie de ataque. Complementadas con una correcta segmentación de la red y una supervisión continua, estas medidas permiten proteger la infraestructura frente a una de las amenazas más habituales en redes de capa 2.
Preguntas Frecuentes
¿Qué diferencia existe entre DHCP Starvation y Rogue DHCP?
¿Puede un Rogue DHCP aparecer por error?
Sí. Es común cuando un usuario conecta un router doméstico con el servicio DHCP habilitado dentro de una red corporativa.
¿Qué medida de seguridad es la más efectiva?
La protección más importante es DHCP Snooping, ya que impide que servidores DHCP no autorizados respondan a los clientes y sirve como base para otras funciones de seguridad.
¿DHCP Starvation siempre termina en un Rogue DHCP?
No. Sin embargo, muchos atacantes combinan ambos ataques para maximizar su impacto y controlar la configuración de red de los clientes.
¿Qué dispositivos deben configurarse para proteger DHCP?
Principalmente los switches administrables, ya que son los encargados de aplicar funciones como DHCP Snooping, Port Security, Rate Limiting y la clasificación de puertos confiables y no confiables.
Breve cuestionario de conocimientos
¿Qué te pareció este artículo?
¿Te atreves a evaluar tus conocimientos aprendidos?
Libros recomendados para éste artículo
(Book) Networking with MikroTik RouterOS: A Practical Approach to Understanding and Implementing RouterOS
Study material for the MTCNA Certification Course, updated to RouterOS v7
Libro Conceptos Fundamentales de MikroTik, RouterOS v7
Material de estudio para el Curso de Certificación MTCNA, actualizado a RouterOS v7