En una infraestructura de red, la velocidad con la que se detecta una falla puede marcar la diferencia entre una interrupción imperceptible y varios segundos —o incluso minutos— de pérdida de conectividad. Protocolos como OSPF o BGP incluyen mecanismos para detectar la caída de un vecino, pero normalmente utilizan temporizadores relativamente altos para evitar falsos positivos.
Para solucionar este problema existe Bidirectional Forwarding Detection (BFD), un protocolo ligero diseñado exclusivamente para detectar fallos de conectividad en cuestión de milisegundos. En MikroTik RouterOS, BFD puede trabajar junto con protocolos de enrutamiento dinámico para acelerar la convergencia de la red y mejorar la alta disponibilidad.
En este artículo aprenderás qué es BFD, cómo funciona, cuáles son sus principales parámetros, en qué escenarios resulta más útil y verás un ejemplo práctico de implementación.
Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura
¿Qué es BFD?
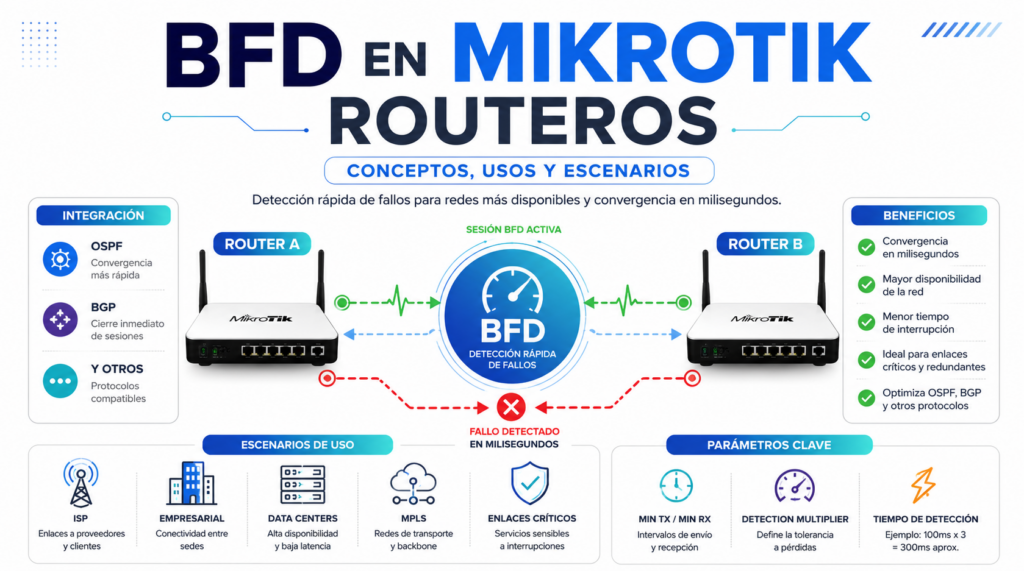
Bidirectional Forwarding Detection (BFD) es un protocolo de detección rápida de fallos definido por la RFC 5880. Su objetivo es verificar continuamente la conectividad entre dos dispositivos sin depender de los temporizadores propios de protocolos como OSPF o BGP.
Mientras que OSPF intercambia paquetes Hello y BGP utiliza mensajes Keepalive para comprobar si un vecino sigue activo, BFD crea una sesión independiente que supervisa el estado del enlace de forma mucho más rápida.
Cuando detecta que el vecino deja de responder, informa inmediatamente al protocolo de enrutamiento, permitiendo recalcular las rutas disponibles sin esperar a que expiren los temporizadores tradicionales.
¿Cómo funciona BFD?
BFD establece una sesión entre dos routers que intercambian pequeños paquetes UDP a intervalos regulares.
Durante la negociación se acuerdan varios parámetros:
- Intervalo mínimo de transmisión (Min TX).
- Intervalo mínimo de recepción (Min RX).
- Detection Multiplier.
- Estado de la sesión.
Mientras ambos routers reciban los paquetes esperados, la sesión permanecerá en estado Up.
Si uno de los equipos deja de recibir el número de paquetes permitido por el Detection Multiplier, la sesión cambia inmediatamente al estado Down, notificando el evento al protocolo de enrutamiento correspondiente.
Gracias a este mecanismo, la detección de fallos puede reducirse de varios segundos a apenas unos cientos de milisegundos.
Estados de una sesión BFD
Una sesión BFD puede encontrarse en uno de los siguientes estados:
AdminDown
La sesión ha sido deshabilitada manualmente.
Down
No existe comunicación con el vecino.
Init
Se ha iniciado el intercambio de paquetes, pero la negociación aún no ha finalizado.
Up
Ambos dispositivos intercambian paquetes correctamente y la sesión está operativa.
Parámetros más importantes
Min TX
Define cada cuánto tiempo el router enviará paquetes BFD.
Min RX
Es el intervalo mínimo que el router acepta para recibir paquetes del vecino.
Detection Multiplier
Indica cuántos paquetes consecutivos pueden perderse antes de considerar el enlace como caído.
Por ejemplo:
- Min TX: 100 ms
- Min RX: 100 ms
- Multiplier: 3
El tiempo aproximado para detectar una falla será de:
100 ms × 3 = 300 ms
Ventajas de utilizar BFD
Implementar BFD en MikroTik RouterOS ofrece múltiples beneficios:
- Reduce drásticamente los tiempos de convergencia.
- Mejora la disponibilidad de la red.
- Funciona con distintos protocolos de enrutamiento.
- Evita configurar temporizadores agresivos en OSPF o BGP.
- Disminuye el tiempo de interrupción percibido por los usuarios.
- Facilita arquitecturas con redundancia y alta disponibilidad.
Integración con OSPF
Uno de los escenarios más habituales consiste en utilizar BFD junto con OSPF.
Sin BFD, OSPF depende de los paquetes Hello y del Dead Interval para detectar la caída de un vecino.
Cuando BFD está habilitado:
- El enlace falla.
- BFD detecta la pérdida de conectividad.
- La sesión cambia a Down.
- OSPF elimina inmediatamente la adyacencia.
- Se calcula una nueva ruta.
El resultado es una convergencia mucho más rápida.
Integración con BGP
BGP suele utilizar temporizadores elevados para mantener la estabilidad de las sesiones.
Por ejemplo:
- Keepalive: 60 segundos.
- Hold Time: 180 segundos.
En redes ISP o centros de datos estos tiempos pueden resultar demasiado altos.
Con BFD habilitado, una falla puede detectarse en menos de un segundo, provocando el cierre inmediato de la sesión BGP y la selección de una ruta alternativa.
Ejemplo práctico
Supongamos una empresa con dos sedes conectadas mediante dos enlaces de fibra óptica.
Fibra Principal
+---------+================+---------+
| Router A| | Router B|
+---------+================+---------+
\\ //
\\ //
\\____________//
Fibra de RespaldoLos routers ejecutan OSPF para intercambiar rutas.
Sin BFD
Si el enlace principal se interrumpe:
- OSPF continúa esperando paquetes Hello.
- El Dead Interval no expira inmediatamente.
- La red puede tardar varios segundos en utilizar el enlace de respaldo.
- Durante ese tiempo los usuarios pueden experimentar cortes en aplicaciones como VoIP, videoconferencias o sistemas críticos.
Con BFD
Ahora ambos routers tienen una sesión BFD configurada con:
- Min TX: 100 ms
- Min RX: 100 ms
- Detection Multiplier: 3
Cuando el enlace principal falla:
- BFD deja de recibir paquetes.
- En aproximadamente 300 ms detecta la pérdida de conectividad.
- Notifica inmediatamente a OSPF.
- OSPF elimina la ruta afectada.
- Todo el tráfico comienza a utilizar el enlace secundario.
Desde la perspectiva del usuario, la transición ocurre de forma mucho más rápida, reduciendo el impacto de la falla.
Este mismo escenario puede aplicarse en redes ISP con BGP, enlaces redundantes hacia un centro de datos o conexiones entre sucursales.
Configuración general en RouterOS v7
Aunque la sintaxis puede variar según la versión de RouterOS y el protocolo utilizado, el procedimiento general consiste en:
- Habilitar BFD.
- Crear la sesión hacia el vecino.
- Definir los temporizadores.
- Asociar BFD al protocolo de enrutamiento correspondiente.
- Verificar que la sesión alcance el estado Up.
Una vez configurado, es recomendable revisar periódicamente el estado de las sesiones y comprobar que los temporizadores negociados coincidan con los esperados.
Buenas prácticas
- Utilizar intervalos acordes con la capacidad del hardware.
- Evitar valores excesivamente bajos en equipos con muchas sesiones.
- Supervisar el uso de CPU cuando existan decenas o cientos de sesiones BFD.
- Mantener una configuración homogénea entre ambos extremos.
- Realizar pruebas de desconexión antes de poner la solución en producción.
Errores comunes
Configurar temporizadores demasiado agresivos
Reducir los intervalos al mínimo puede provocar falsas detecciones en enlaces con latencia elevada o pérdidas ocasionales de paquetes.
No comprobar la compatibilidad
Es importante verificar que la versión de RouterOS y el protocolo utilizado admitan BFD con las funcionalidades requeridas.
Omitir pruebas de recuperación
Una configuración aparentemente correcta puede no comportarse como se espera si no se simulan fallos reales.
¿Cuándo conviene utilizar BFD?
BFD resulta especialmente útil en los siguientes escenarios:
- Redes empresariales con enlaces redundantes.
- ISP que ejecutan BGP entre routers de borde.
- Centros de datos con alta disponibilidad.
- Redes MPLS.
- Enlaces críticos donde la convergencia rápida es un requisito.
- Infraestructuras que transportan voz, vídeo o aplicaciones sensibles a interrupciones.
En redes pequeñas, con rutas estáticas o donde algunos segundos de interrupción no representan un problema, la implementación de BFD puede no aportar beneficios significativos.
Conclusión
BFD es uno de los mecanismos más eficaces para mejorar la disponibilidad de una red basada en MikroTik RouterOS. Al separar la detección de fallos del protocolo de enrutamiento, permite reducir drásticamente los tiempos de convergencia sin modificar los temporizadores tradicionales de OSPF o BGP.
Cuando se implementa correctamente, BFD contribuye a construir redes más resilientes, minimiza el impacto de las fallas y mejora la experiencia de los usuarios finales. Si tu infraestructura depende de enlaces redundantes o protocolos de enrutamiento dinámico, incorporar BFD puede ser una de las mejoras más valiosas para aumentar la continuidad del servicio.
Preguntas Frecuentes
¿BFD reemplaza a OSPF o BGP?
No. BFD únicamente detecta fallos de conectividad y notifica a los protocolos de enrutamiento para que reaccionen con mayor rapidez.
¿Qué protocolos pueden utilizar BFD en MikroTik?
Principalmente OSPF y BGP, dependiendo de la versión de RouterOS y de las funcionalidades disponibles.
¿Qué puertos utiliza BFD?
Habitualmente utiliza UDP en los puertos 3784 y 4784.
¿Qué tiempo de detección es recomendable?
Dependerá del hardware y del tipo de red. Un valor de 300 ms suele ofrecer un buen equilibrio entre rapidez y estabilidad en muchas implementaciones.
¿BFD incrementa el consumo de CPU?
Sí. Cada sesión requiere procesamiento adicional, por lo que es recomendable ajustar los intervalos de acuerdo con la capacidad del equipo y el número de vecinos configurados.
Breve cuestionario de conocimientos
¿Qué te pareció este artículo?
¿Te atreves a evaluar tus conocimientos aprendidos?
Libros recomendados para éste artículo
(Book) Networking with MikroTik RouterOS: A Practical Approach to Understanding and Implementing RouterOS
Study material for the MTCNA Certification Course, updated to RouterOS v7
Libro Conceptos Fundamentales de MikroTik, RouterOS v7
Material de estudio para el Curso de Certificación MTCNA, actualizado a RouterOS v7