Webinar incia en

0 Días
0 Horas
0 Minutos
0 Segundos

Webinar Gratuito

Introducción a Protocolo IPv6 con MikroTik RouterOS

Categoría: Certificaciones MikroTik

¿Qué es SwitchOS (SwOS) y para qué sirve en switches MikroTik?

SwitchOS, más conocido como SwOS, es el sistema operativo ligero de MikroTik diseñado específicamente para switches. A diferencia de RouterOS, que está pensado para routing avanzado, SwOS se centra en ofrecer conmutación Layer 2 rápida, estable y fácil de administrar mediante una interfaz web. Al final del artículo encontrarás un
MACVLAN en MikroTik RouterOS: Virtualización de interfaces para ISPs y redes corporativas

MACVLAN en MikroTik RouterOS: Virtualización de interfaces para ISPs y redes corporativas

MACVLAN en MikroTik RouterOS es una característica avanzada que permite crear interfaces virtuales basadas en direcciones MAC únicas dentro de una misma interfaz física.   Esta técnica se ha vuelto esencial para ingenieros de telecomunicaciones, ISPs y WISPs que requieren segmentación flexible, pruebas de laboratorio o despliegues de servicios múltiples en

Protección contra Bucles en Redes: Loop Protect en MikroTik

Protección contra Bucles en Redes: Loop Protect en MikroTik

En redes de capa 2, los bucles son uno de los problemas más comunes y críticos que pueden causar inestabilidad y degradación en el rendimiento. Cuando se forma un bucle, los paquetes pueden comenzar a circular indefinidamente, lo que aumenta exponencialmente el tráfico de red y provoca congestión, retardos y

Malas configuraciones en Capa 2: Uso de VLAN en un Bridge con una Interfaz Física en Mikrotik RouterOS

Malas configuraciones en Capa 2: Uso de VLAN en un Bridge con una Interfaz Física en Mikrotik RouterOS

En el mundo de las redes, es común necesitar integrar tráfico etiquetado (tagged) y no etiquetado (untagged) a través de diferentes interfaces y dispositivos. Mikrotik RouterOS ofrece diversas formas de manejar VLANs y bridges para satisfacer estas necesidades. Sin embargo, ciertas configuraciones pueden generar problemas, especialmente cuando se utilizan protocolos

Malas configuraciones en Capa 2: VLAN en un Bridge dentro de un Bridge

Malas configuraciones en Capa 2: VLAN en un Bridge dentro de un Bridge

El escenario planteado describe la configuración de VLANs (Redes Locales Virtuales) sobre interfaces de puente (bridges) en un entorno de red. Esto es común en configuraciones avanzadas de redes donde se necesita segmentar el tráfico de red en diferentes VLANs para mejorar la seguridad y la eficiencia. Al final del

advertisement (anuncio)

MTCNA (Network Associate)

Herramientas de Bandwidth Test y Speed Test en MikroTik RouterOS

Herramientas de Bandwidth Test y Speed Test en MikroTik RouterOS

Cuando administras una red MikroTik, saber que un enlace está “conectado” no significa necesariamente que esté funcionando a la velocidad esperada. Una interfaz puede negociar a 1 Gbps, 2.5 Gbps o incluso más y, aun así, existir un cuello de botella en algún punto de la red. Para diagnosticar este

EUI-64 en IPv6: como generar direcciones unicas para redes modernas

Entre Stateful y Stateless: Dominando el Firewall de MikroTik

Cuando empecé a trabajar con el firewall de MikroTik, una de las cosas que más ayuda a entender su funcionamiento es dejar de pensar únicamente en términos de “permitir o bloquear paquetes”. En realidad, RouterOS puede trabajar teniendo en cuenta el estado de las conexiones, y ahí es donde aparece

Herramienta MAC-Server de MikroTik RouterOS: que es, como funciona y como configurarla

Herramienta MAC-Server de MikroTik RouterOS: qué es, cómo funciona y cómo configurarla

Administrar un router MikroTik normalmente implica conectarse mediante una dirección IP utilizando herramientas como WinBox, WebFig o SSH. Sin embargo, existe una alternativa especialmente útil durante configuraciones iniciales, recuperaciones o situaciones donde el equipo todavía no tiene una IP disponible: la herramienta MAC-Server de MikroTik RouterOS. MAC-Server permite establecer comunicación

Como configurar Socks en MikroTik RouterOS (v6 y v7): guia completa paso a paso

Cómo configurar Socks en MikroTik RouterOS (v6 y v7): guía completa paso a paso

Si necesitas que un equipo de tu red salga a Internet utilizando un proxy SOCKS, RouterOS incorpora un servidor SOCKS que puede habilitarse en pocos minutos. Aunque no es una de las funciones más utilizadas de MikroTik, resulta muy útil para pruebas, administración remota, aplicaciones que soportan SOCKS4 o SOCKS5

advertisement (anuncio)

MTCTCE (Traffic Control Engineer)

EUI-64 en IPv6: como generar direcciones unicas para redes modernas

Entre Stateful y Stateless: Dominando el Firewall de MikroTik

Cuando empecé a trabajar con el firewall de MikroTik, una de las cosas que más ayuda a entender su funcionamiento es dejar de pensar únicamente en términos de “permitir o bloquear paquetes”. En realidad, RouterOS puede trabajar teniendo en cuenta el estado de las conexiones, y ahí es donde aparece

Filtro ICMP en un Firewall MikroTik: configuracion segura y mejores practicas

Filtro ICMP en un Firewall MikroTik: configuración segura y mejores prácticas

Configurar correctamente un filtro ICMP en un Firewall MikroTik es una de esas tareas que parece sencilla al principio, pero que puede generar problemas importantes si se aplica una política demasiado restrictiva. Muchos administradores de red, buscando mejorar la seguridad de un router MikroTik, aplican una regla para bloquear completamente

Ataques DHCP: Rogue DHCP y DHCP Starvation: cómo funcionan y cómo proteger tu red

Los ataques contra DHCP (Dynamic Host Configuration Protocol) representan una de las amenazas más comunes en redes LAN debido a que este protocolo es responsable de asignar automáticamente direcciones IP, puerta de enlace, DNS y otros parámetros de red a los dispositivos. Si un atacante compromete este proceso, puede provocar

Routing Mark en RouterOS v6 y v7: guia completa con ejemplos reales

Routing Mark en RouterOS v6 y v7: guía completa con ejemplos reales

Si trabajas con MikroTik, el routing-mark es una herramienta fundamental cuando necesitas tener control total sobre cómo sale el tráfico de tu red. No solo sirve para balancear carga o separar tráfico, sino también para algo crítico en entornos reales: obligar que ciertos equipos, redes o servicios salgan por una

advertisement (anuncio)

MTCSE (Security Engineer)

Filtro ICMP en un Firewall MikroTik

Filtro ICMP en un Firewall MikroTik

El protocolo de mensajes de control de Internet (ICMP) es un protocolo de capa de red que se utiliza para enviar mensajes de control y error entre dispositivos en una red. ICMP es un protocolo importante para el funcionamiento de Internet y se utiliza para una variedad de propósitos, que

Cómo Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

Cómo Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

La opción tls-host en MikroTik RouterOS es una característica del firewall que permite filtrar el tráfico TLS basado en el nombre de dominio del servidor al que se dirige. Esto puede ser útil para bloquear el acceso a sitios web maliciosos o no deseados, o para controlar el flujo de

advertisement (anuncio)

MTCRE (Routing Engineer)

HSRP, VRRP y GLBP: entendiendo los protocolos clave para la redundancia en redes

HSRP, VRRP y GLBP: entendiendo los protocolos clave para la redundancia en redes

Cuando hablamos de alta disponibilidad en redes, hay una pregunta que aparece tarde o temprano: ¿qué ocurre si el router que funciona como gateway deja de responder? En una red pequeña quizá tengamos un único router y el problema sea evidente: si ese equipo falla, los dispositivos pueden seguir funcionando

BFD en MikroTik RouterOS: Conceptos, Usos y Escenarios

BFD en MikroTik RouterOS: Conceptos, Usos y Escenarios

En una infraestructura de red, la velocidad con la que se detecta una falla puede marcar la diferencia entre una interrupción imperceptible y varios segundos —o incluso minutos— de pérdida de conectividad. Protocolos como OSPF o BGP incluyen mecanismos para detectar la caída de un vecino, pero normalmente utilizan temporizadores

OSPF: Optimizando el enrutamiento en redes mediante Single Area y Multi Area

OSPF: Optimizando el enrutamiento en redes mediante Single Area y Multi Area

En redes modernas, donde la estabilidad y la velocidad de convergencia son fundamentales, OSPF se mantiene como uno de los protocolos de enrutamiento dinámico más utilizados en entornos empresariales, proveedores de internet y redes de gran escala. Su capacidad para adaptarse rápidamente a cambios de topología y calcular rutas óptimas

Interfaces Loopback: Potenciando la Estabilidad y la Conectividad en Redes Modernas

Interfaces Loopback: Potenciando la Estabilidad y la Conectividad en Redes Modernas

Las redes modernas requieren mecanismos que garanticen estabilidad, disponibilidad y una administración eficiente de los dispositivos. En este contexto, las interfaces loopback se han convertido en una herramienta fundamental para ingenieros de redes, administradores de sistemas y proveedores de servicios de Internet (ISP). Una interfaz loopback proporciona una dirección IP

advertisement (anuncio)

MTCINE (InterNetworking Engineer)

RPKI de BGP en MikroTik RouterOS: Conceptos Usos y Escenarios

RPKI de BGP en MikroTik RouterOS: Conceptos, Usos y Escenarios

El crecimiento de Internet ha hecho que el protocolo BGP (Border Gateway Protocol) sea cada vez más vulnerable a problemas como el BGP Hijacking y los Route Leaks, donde un sistema autónomo (AS) anuncia prefijos IP que no le pertenecen. Estos incidentes pueden provocar interrupciones del servicio, desvío del tráfico

Optimizacion de Redes con Traffic Engineering: Diseñando el Flujo Eficiente de Datos

Optimización de Redes con Traffic Engineering: Diseñando el Flujo Eficiente de Datos

Las redes actuales transportan volúmenes de información cada vez mayores. Aplicaciones en la nube, servicios de streaming, videoconferencias, sistemas ERP y plataformas críticas compiten constantemente por los mismos recursos de infraestructura. En este escenario, depender únicamente de protocolos de enrutamiento tradicionales ya no garantiza un rendimiento óptimo. La Ingeniería de

MPLS: Una Tecnologia Versátil para Optimizar las Redes

MPLS: Una Tecnología Versátil para Optimizar las Redes

En el mundo actual, donde las empresas dependen cada vez más de la conectividad, contar con una red rápida, estable y segura se ha convertido en una necesidad estratégica. Aquí es donde entra en juego MPLS (Multiprotocol Label Switching), una tecnología diseñada para optimizar el tráfico de datos y mejorar

advertisement (anuncio)

MTCIPv6E (IPv6 Engineer)

Subnetting en IPv6

El subnetting IPv6 es el proceso de dividir una red IPv6 en subredes más pequeñas. Esto se hace para aumentar la seguridad, el rendimiento y la escalabilidad de la red. Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura Ir al
Cómo Implementar Túneles GRE6 en IPv6 para Conectividad Avanzada

GRE6 (Generic Routing Encapsulation) es una encapsulación de enrutamiento genérica sobre IPv6. Es un protocolo de encapsulación de capa 3 que se puede utilizar para encapsular paquetes de capa 3, como IPv4 o IPv6, dentro de paquetes IPv6. GRE6 se utiliza a menudo para conectar redes IPv4 y IPv6 entre

Descifrando OSPFv3: Una Guía Completa para Redes IPv6

OSPFv3 (Open Shortest Path First version 3) es una versión mejorada y actualizada del protocolo de enrutamiento OSPF (Open Shortest Path First) que se utiliza para el enrutamiento en redes IP version 6 (IPv6). Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en
Neighbor Discovery Protocol (Parte 2)

Otras de las funciones claves del protocolo Neighbor Discovery son las siguientes: Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura Ir al Test Autoconfiguración de direcciones (SLAAC) La autoconfiguración de direcciones en IPv6 es un proceso mediante el cual los
advertisement (anuncio)

MTCSWE (Switching Engineer)

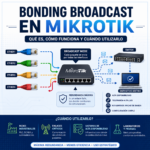
Bonding Broadcast en MikroTik: que es, como funciona y cuando utilizarlo

Bonding Broadcast en MikroTik: qué es, cómo funciona y cuándo utilizarlo

El Bonding Broadcast en MikroTik es uno de los modos de agregación de enlaces disponibles en RouterOS. A diferencia de otros métodos como 802.3ad (LACP) o balance-rr, este modo transmite cada paquete por todas las interfaces que forman parte del bonding, priorizando la disponibilidad del tráfico sobre la eficiencia del

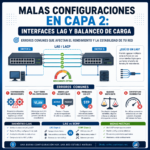
Malas configuraciones en Capa 2: errores comunes en interfaces LAG y balanceo de carga

Malas configuraciones en Capa 2: errores comunes en interfaces LAG y balanceo de carga

Las interfaces LAG (Link Aggregation Group) son una de las tecnologías más utilizadas para mejorar la capacidad y disponibilidad de una red. Permiten combinar varios enlaces físicos en una única interfaz lógica, aumentando el ancho de banda disponible y proporcionando redundancia ante fallos. Sin embargo, una mala configuración de un
advertisement (anuncio)

MTCWE (Wireless Engineer)

Mediciones Inalambricas: Un Pilar Fundamental para Redes Eficientes

Mediciones Inalámbricas: Un Pilar Fundamental para Redes Eficientes

Las redes inalámbricas se han convertido en una pieza esencial de prácticamente cualquier entorno conectado. Empresas, centros educativos, hoteles, hospitales, comercios y hogares dependen del WiFi para acceder a aplicaciones, servicios en la nube, sistemas de comunicación y dispositivos conectados. Sin embargo, disponer de varios puntos de acceso y una

Explorando CAPsMAN en MikroTik RouterOS: una solucion de gestion centralizada de puntos de acceso WiFi

Explorando CAPsMAN en MikroTik RouterOS: una solución de gestión centralizada de puntos de acceso WiFi

Gestionar una red inalámbrica con varios puntos de acceso puede convertirse en una tarea compleja cuando cada dispositivo debe configurarse de manera independiente. Cambios de SSID, contraseñas, políticas de seguridad o ajustes de rendimiento pueden requerir acceder manualmente a cada equipo, aumentando el tiempo de administración y la posibilidad de

En que consiste el ataque KRACK (Key Reinstallation Attacks)

En qué consiste el ataque KRACK (Key Reinstallation Attacks)

El ataque KRACK (Key Reinstallation Attacks) es una vulnerabilidad de seguridad que afecta al protocolo WPA2, utilizado por la mayoría de redes WiFi para proteger la información. En términos simples, permite a un atacante interceptar y descifrar datos transmitidos entre un dispositivo y el router, incluso si la red está

advertisement (anuncio)

advertisement (anuncio)

Book in English

¿Quieres sugerir un tema?

Todas las semanas posteamos nuevo contenido. Quieres que tratemos sobre algo específico?
Tema para el proximo Blog

advertisement (anuncio)

Libros MikroTik

advertisement (anuncio)

Próximos Cursos

advertisement (anuncio)

Inteligencia Artificial Aplicada

Conecta y automatiza con IA

Curso OnLine ( regístrate aquí )

24-25-26 Nov. de 19h00 a 22h00 (GMT-5)