Webinar incia en

0 Días
0 Horas
0 Minutos
0 Segundos

Webinar Gratuito

Introducción a Protocolo IPv6 con MikroTik RouterOS

ExpoISP Quito 18 y 19 de Noviembre 2026

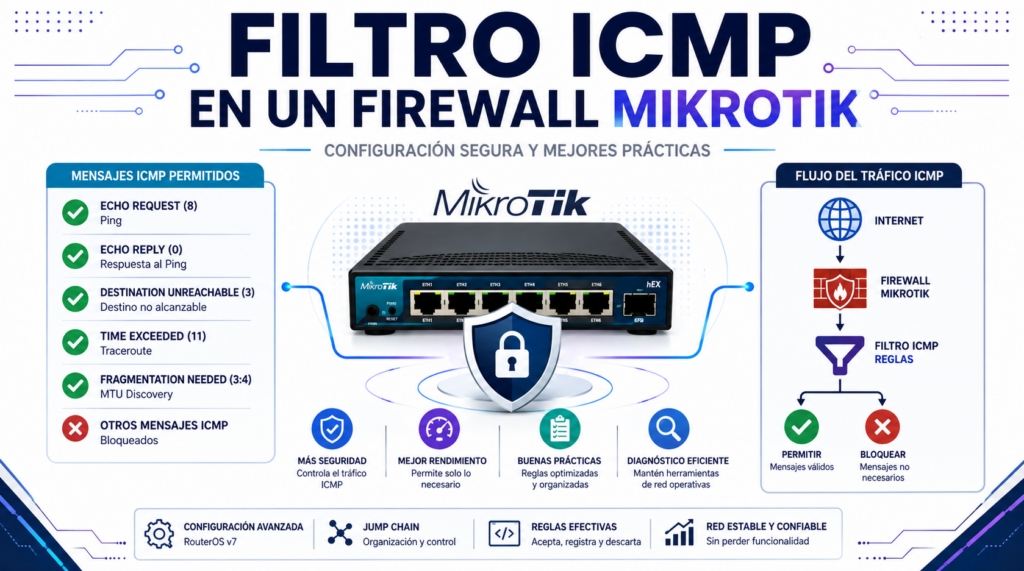
Filtro ICMP en un Firewall MikroTik: configuración segura y mejores prácticas

Facebook
Twitter
LinkedIn
WhatsApp
Telegram

Configurar correctamente un filtro ICMP en un Firewall MikroTik es una de esas tareas que parece sencilla al principio, pero que puede generar problemas importantes si se aplica una política demasiado restrictiva.

Muchos administradores de red, buscando mejorar la seguridad de un router MikroTik, aplican una regla para bloquear completamente ICMP pensando que así reducen la exposición del equipo. Aunque limitar ciertos mensajes ICMP puede ser una buena práctica, bloquear todo el protocolo puede afectar funciones esenciales de la red.

ICMP no es simplemente el protocolo utilizado para responder a un comando ping. También participa en procesos fundamentales como:

  • Detección de errores de comunicación.
  • Diagnóstico de conectividad.
  • Funcionamiento correcto de Path MTU Discovery.
  • Identificación de problemas de encaminamiento.
  • Herramientas como Traceroute.
  • Comunicación entre dispositivos de red.

En MikroTik RouterOS, un firewall bien diseñado debe encontrar un equilibrio entre seguridad y funcionalidad. La estrategia recomendada no es eliminar ICMP, sino crear reglas específicas que permitan únicamente los mensajes necesarios y bloqueen aquellos que no aportan valor al entorno.

En esta guía veremos cómo funciona el filtrado ICMP en MikroTik, qué tipos de mensajes conviene permitir, cómo crear una configuración segura mediante Firewall Filter y cuáles son los errores más habituales al administrar este protocolo.

Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura

¿Qué es ICMP y cuál es su función dentro de una red?

ICMP significa Internet Control Message Protocol y forma parte de la familia de protocolos utilizados en redes IP.

A diferencia de protocolos como TCP o UDP, ICMP no está diseñado para transportar información de aplicaciones como páginas web, correos electrónicos o archivos. Su objetivo principal es intercambiar mensajes de control entre dispositivos de red.

Cuando un router, servidor o equipo final necesita informar sobre una situación relacionada con la entrega de paquetes IP, utiliza ICMP.

Por ejemplo:

  • Un router recibe un paquete cuyo destino no existe y devuelve un mensaje ICMP indicando que la red es inaccesible.
  • Un dispositivo detecta que un paquete es demasiado grande para atravesar un enlace y envía un mensaje indicando que debe reducirse el tamaño.
  • Una herramienta de diagnóstico envía solicitudes ICMP para comprobar si un equipo responde.

Por esta razón, ICMP forma parte del funcionamiento normal de Internet y de las redes privadas.

¿Por qué ICMP es importante en un Firewall MikroTik?

Cuando un paquete atraviesa un router MikroTik, el firewall analiza diferentes características:

  • Dirección IP origen.
  • Dirección IP destino.
  • Puerto.
  • Protocolo utilizado.
  • Estado de la conexión.
  • Interfaz de entrada o salida.

ICMP no utiliza puertos como TCP o UDP, por lo que su filtrado depende principalmente de:

  • Tipo ICMP.
  • Código ICMP.
  • Cadena donde se aplica la regla.

En RouterOS, el filtrado suele realizarse mediante:

  • chain=input: tráfico dirigido al propio router MikroTik.
  • chain=forward: tráfico que atraviesa el router hacia otro destino.
  • chain=output: tráfico generado por el propio router.

Comprender esta diferencia es fundamental.

Por ejemplo:

Si quieres controlar quién puede hacer ping al router MikroTik:

chain=input

Si quieres controlar tráfico ICMP que pasa entre una LAN e Internet:

chain=forward

Un error común es crear reglas en la cadena incorrecta y pensar que el firewall no funciona.

¿Debo bloquear completamente ICMP en MikroTik?

La respuesta corta es: no.

Aunque bloquear ICMP puede parecer una medida de seguridad sencilla, puede generar efectos secundarios.

Problemas causados por bloquear ICMP completamente

Problemas con Path MTU Discovery

Uno de los mayores inconvenientes aparece cuando se bloquean los mensajes relacionados con la fragmentación.

Internet utiliza diferentes tamaños máximos de paquete dependiendo del camino recorrido.

Por ejemplo:

  • Ethernet suele utilizar MTU 1500.
  • Algunos túneles VPN reducen ese valor.
  • Algunas conexiones PPPoE utilizan MTU inferior.

Si un paquete supera el tamaño permitido, el router necesita informar al origen para que reduzca el tamaño.

Ese aviso utiliza ICMP.

Cuando se bloquea, aparecen síntomas como:

  • Algunas páginas cargan parcialmente.
  • Aplicaciones HTTPS fallan.
  • VPN conectadas pero sin tráfico.
  • Transferencias que se congelan.

Problemas con herramientas de diagnóstico

Herramientas habituales como:

  • Ping.
  • Traceroute.
  • Pathping.

dependen de mensajes ICMP.

Bloquearlos completamente dificulta encontrar problemas de red.

Problemas en redes empresariales

En entornos profesionales, ICMP es utilizado por:

  • Sistemas de monitorización.
  • Herramientas NOC.
  • Plataformas de supervisión.
  • Sistemas de alertas.

Una política demasiado agresiva puede generar falsas alarmas o impedir la supervisión correcta.

Tipos de mensajes ICMP más importantes en MikroTik

No todos los mensajes ICMP tienen la misma importancia. Una configuración profesional debe diferenciar cuáles aceptar y cuáles limitar.

ICMP Echo Request (Tipo 8)

Es el mensaje utilizado por el comando:

ping

Cuando un equipo envía un ping, genera un Echo Request.

Ejemplo:

Equipo A ---- Echo Request ----> MikroTik

Equipo A <--- Echo Reply ------- MikroTik

Permitirlo puede ser útil para:

  • Administración remota.
  • Monitorización.
  • Diagnóstico.

Sin embargo, en routers expuestos directamente a Internet puede limitarse.

ICMP Echo Reply (Tipo 0)

Es la respuesta generada después de recibir un Echo Request.

Normalmente debe permitirse porque forma parte de una comunicación iniciada.

Destination Unreachable (Tipo 3)

Este mensaje informa que un destino no puede alcanzarse.

Incluye varios códigos importantes:

  • Network Unreachable.
  • Host Unreachable.
  • Port Unreachable.
  • Fragmentation Needed.

Es uno de los tipos ICMP más importantes.

Fragmentation Needed (Tipo 3 Código 4)

Este mensaje merece especial atención.

Es utilizado por Path MTU Discovery.

Cuando un router detecta que un paquete es demasiado grande para continuar, envía esta notificación.

Bloquearlo puede provocar problemas difíciles de detectar.

Time Exceeded (Tipo 11)

Se utiliza principalmente para:

  • Traceroute.
  • Detectar bucles de red.

Cuando un paquete supera su tiempo de vida (TTL), el router genera este mensaje.

Filtro ICMP en un Firewall MikroTik: configuracion segura y mejores practicas

Configuración completa del Firewall ICMP en MikroTik RouterOS 7

Una vez que se comprende la función de ICMP dentro de una red, el siguiente paso consiste en implementar una política de filtrado que mantenga el equilibrio entre seguridad y funcionalidad. RouterOS 7 ofrece un firewall muy flexible que permite controlar el tráfico ICMP mediante reglas específicas, evitando bloqueos innecesarios que puedan afectar la conectividad.

La recomendación general es aplicar el principio de mínimo privilegio: permitir únicamente los mensajes ICMP necesarios para el correcto funcionamiento de la red y descartar aquellos que no aportan valor operativo.

Antes de crear cualquier regla, conviene verificar que las reglas relacionadas con Established, Related e Invalid ya se encuentran configuradas correctamente, ya que estas constituyen la base de un firewall eficiente.

Una política típica comienza aceptando las conexiones establecidas y relacionadas:

/ip firewall filter
add chain=input connection-state=established,related action=accept comment="Established, Related"
add chain=input connection-state=invalid action=drop comment="Drop Invalid"

Posteriormente se procesan las reglas específicas para ICMP.

Cómo crear una Jump Chain para ICMP

Una de las mejores prácticas recomendadas en RouterOS consiste en separar las reglas ICMP del resto del firewall utilizando una Jump Chain.

En lugar de mezclar decenas de reglas dentro de la cadena input, se envía el tráfico ICMP a una cadena independiente donde resulta mucho más sencillo administrarlo.

La estructura queda de la siguiente forma:

INPUT
│
├── Established
├── Related
├── Invalid
├── ICMP  ─────► Jump Chain ICMP
├── Administración
└── Drop Final

Esta organización facilita el mantenimiento del firewall cuando la cantidad de reglas aumenta.

Paso 1. Crear la Jump Chain

La primera regla simplemente redirige todo el tráfico ICMP hacia una nueva cadena.

/ip firewall filter
add chain=input protocol=icmp action=jump jump-target=icmp comment="Procesar ICMP"

A partir de este momento todas las reglas relacionadas con ICMP se administrarán dentro de la cadena denominada icmp.

Paso 2. Permitir únicamente los mensajes necesarios

La filosofía consiste en aceptar únicamente aquellos mensajes imprescindibles para el funcionamiento normal de la red.

Echo Reply

add chain=icmp protocol=icmp icmp-options=0:0 action=accept comment="Echo Reply"

Permite responder correctamente a solicitudes Ping iniciadas desde el propio router.

Destination Unreachable

add chain=icmp protocol=icmp icmp-options=3:0 action=accept comment="Network Unreachable"
add chain=icmp protocol=icmp icmp-options=3:1 action=accept comment="Host Unreachable"

Estos mensajes informan cuando un destino no puede alcanzarse.

Fragmentation Needed

add chain=icmp protocol=icmp icmp-options=3:4 action=accept comment="Fragmentation Needed"

Esta probablemente sea la regla más importante de toda la configuración.

Permite que Path MTU Discovery funcione correctamente.

Sin esta regla pueden aparecer problemas como:

  • Sitios web que cargan parcialmente.
  • VPN que establecen conexión pero no transmiten datos.
  • Aplicaciones HTTPS lentas.
  • Cortes intermitentes durante transferencias.

Echo Request

add chain=icmp protocol=icmp icmp-options=8:0 action=accept comment="Echo Request"

Esta regla permite que el router responda al comando Ping.

En routers expuestos directamente a Internet muchos administradores prefieren limitar esta regla únicamente a redes administrativas.

Por ejemplo:

add chain=icmp protocol=icmp src-address=192.168.10.0/24 icmp-options=8:0 action=accept

Time Exceeded

add chain=icmp protocol=icmp icmp-options=11:0 action=accept comment="Traceroute"

Necesario para herramientas de diagnóstico como Traceroute.

Parameter Problem

add chain=icmp protocol=icmp icmp-options=12:0 action=accept comment="Parameter Problem"

Ayuda a detectar errores relacionados con el encabezado IP.

Paso 3. Bloquear el resto del tráfico ICMP

Finalmente se agrega una única regla de descarte.

add chain=icmp action=drop comment="Drop Remaining ICMP"

Gracias a esta estructura únicamente los mensajes previamente autorizados podrán atravesar el firewall.

Buenas prácticas para optimizar el Firewall ICMP

Una configuración profesional no depende únicamente de las reglas ICMP. También es importante mantener una estrategia de administración del firewall.

Entre las recomendaciones más importantes destacan:

Utilizar comentarios en cada regla

Agregar comentarios facilita futuras tareas de mantenimiento.

comment="Permitir Path MTU Discovery"

Agrupar reglas similares

Las Jump Chains reducen considerablemente la complejidad del firewall.

Revisar el orden de procesamiento

RouterOS procesa las reglas de arriba hacia abajo.

Una regla de descarte ubicada antes que una regla de aceptación hará que esta última nunca sea ejecutada.

Registrar únicamente eventos importantes

Registrar todo el tráfico ICMP puede generar una enorme cantidad de eventos.

Lo recomendable es registrar únicamente actividades sospechosas.

Mantener RouterOS actualizado

Cada versión incorpora mejoras de seguridad, optimizaciones del firewall y correcciones de vulnerabilidades.
Errores frecuentes al configurar un filtro ICMP

Bloquear completamente ICMP

Es probablemente el error más habitual.

Aunque aparentemente aumenta la seguridad, termina afectando múltiples servicios.

No permitir Fragmentation Needed

Muchos problemas de conectividad difíciles de diagnosticar tienen su origen en esta omisión.

Utilizar la cadena incorrecta

Confundir input con forward provoca que las reglas no actúen sobre el tráfico esperado.

Recordemos:

  • Input protege el router.
  • Forward protege el tráfico que atraviesa el router.
  • Output controla el tráfico generado por el propio RouterOS.

Colocar la regla Drop antes de tiempo

Una regla de descarte general siempre debe encontrarse al final de la cadena correspondiente.

No utilizar Connection Tracking

RouterOS dispone de un excelente sistema de seguimiento de conexiones.

Ignorarlo incrementa innecesariamente la cantidad de reglas del firewall.

No probar los cambios

Modificar un firewall directamente en producción sin realizar pruebas puede provocar pérdida de acceso remoto.

Siempre es recomendable:

  • Exportar la configuración actual.
  • Realizar cambios gradualmente.
  • Verificar la conectividad después de cada modificación.

Conclusión

Un filtro ICMP bien diseñado no consiste en bloquear indiscriminadamente todos los mensajes, sino en comprender el propósito de cada uno y permitir únicamente aquellos necesarios para garantizar el funcionamiento correcto de la red. Implementar una Jump Chain, mantener reglas ordenadas, aprovechar Connection Tracking y realizar pruebas antes de aplicar cambios en producción son prácticas que mejoran tanto la seguridad como la estabilidad del entorno. Siguiendo estas recomendaciones, podrás construir un firewall MikroTik más robusto, fácil de administrar y preparado para responder a las exigencias de redes empresariales, ISPs y WISPs modernos.

Preguntas Frecuentes

Depende del entorno. En redes corporativas puede limitarse el acceso desde Internet, pero normalmente se mantiene habilitado desde redes de administración para facilitar las tareas de diagnóstico.

Fragmentation Needed (Tipo 3, Código 4), ya que es indispensable para Path MTU Discovery.

Sí. Facilita el mantenimiento, mejora la organización del firewall y sigue las recomendaciones habituales para configuraciones complejas en RouterOS.

Sí, siempre que se aplique de forma selectiva. Bloquear únicamente los mensajes innecesarios reduce la superficie de ataque sin afectar el funcionamiento normal de la red.

Sí. Muchos sistemas operativos permiten utilizar identificadores aleatorios o temporales mediante las IPv6 Privacy Extensions, evitando que la dirección IPv6 esté vinculada directamente a la dirección MAC.

Breve cuestionario de conocimientos

¿Qué te pareció este artículo?
¿Te atreves a evaluar tus conocimientos aprendidos?

QUIZ - iltro ICMP en un Firewall MikroTik: configuración segura y mejores prácticas

Libros recomendados para éste artículo

Autoestudio MikroTik

Estudia las certificaciones MikroTik a tu propio ritmo

Autoestudio

Aprende a tu propio ritmo

advertisement (anuncio)

[taxopress_relatedposts id="1"]

MikroLABs

advertisement (anuncio)

Anuncia tu marca aquí - Escríbenos por WhatsApp (+593 98 700 0604) - abcXperts / Academy Xperts
Escríbenos por WhatsApp (+593 98 700 0604)

¿Quieres sugerir un tema?

Todas las semanas posteamos nuevo contenido. Quieres que tratemos sobre algo específico?
Tema para el proximo Blog

Próximos Cursos

Deja un comentario

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

MONARC Latin America: Soluciones Tecnológicas - Guatemala.
MONARC Latin America: Soluciones Tecnológicas - monarclatinamerica.com.gt - Guatemala

WhatsApp te va a costar más

Logo SYNAPTIX LABS -cuadrado

Webinar Gratuito ( regístrate aquí )

29 Sep. de 3:30pm a 4:30pm (GMT-5)

Inteligencia Artificial Aplicada

Construye tu Agente 24/7

Curso OnLine ( regístrate aquí )

7-8-9-10 Sep. de 21h00 a 23h00 (GMT-5)
11 Sep. de 19h00 a 23h00 (GMT-5)