Webinar incia en

0 Días
0 Horas
0 Minutos
0 Segundos

Webinar Gratuito

Introducción a Protocolo IPv6 con MikroTik RouterOS

ExpoISP Quito 18 y 19 de Noviembre 2026

Cómo Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

Facebook
Twitter
LinkedIn
WhatsApp
Telegram

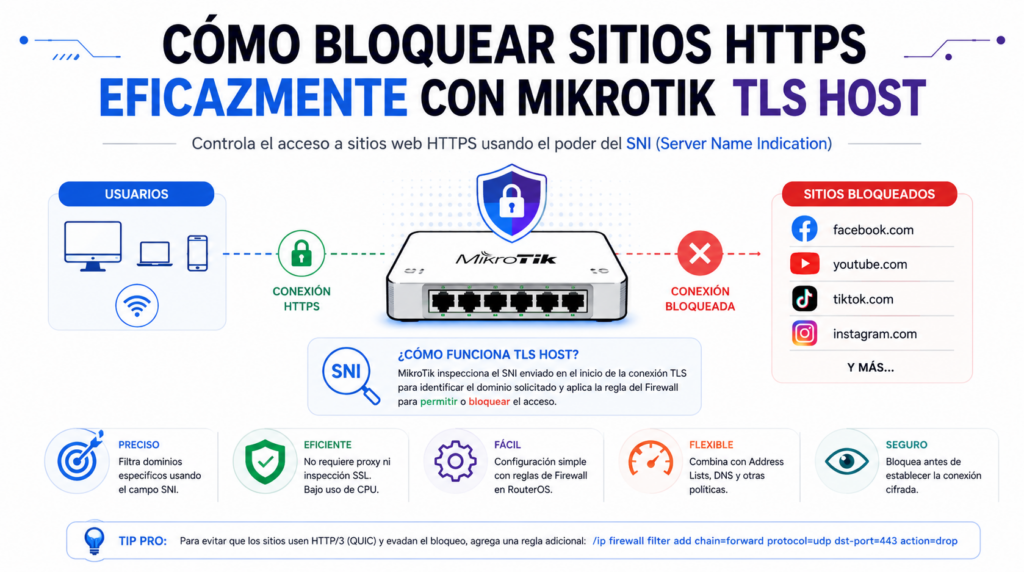
En las versiones recientes de RouterOS, MikroTik incorporó la función TLS Host, una de las formas más eficientes de bloquear sitios web HTTPS sin necesidad de implementar un servidor proxy o realizar inspección SSL. Esta característica analiza el Server Name Indication (SNI) que el cliente envía al iniciar una conexión TLS, permitiendo identificar el dominio solicitado antes de que la comunicación quede completamente cifrada.

En esta guía aprenderás qué es TLS Host, cómo funciona, cómo configurarlo correctamente y cuáles son sus limitaciones para que puedas bloquear páginas como Facebook, YouTube, TikTok o cualquier otro dominio de forma sencilla.

Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura

¿Qué es TLS Host en MikroTik?

Cuando un usuario accede a un sitio HTTPS, el contenido viaja cifrado mediante TLS. Sin embargo, durante el establecimiento inicial de la conexión, el cliente envía el nombre del dominio en el campo SNI (Server Name Indication).

MikroTik aprovecha esta información para crear reglas de Firewall capaces de bloquear conexiones hacia dominios específicos.

En otras palabras, aunque el tráfico HTTPS esté cifrado, el nombre del sitio solicitado todavía puede identificarse durante el inicio de la conexión.

Ventajas de TLS Host

  • No requiere Proxy Web.
  • Funciona directamente desde el Firewall.
  • Es más eficiente que Layer7 para HTTPS.
  • Fácil de administrar.
  • Compatible con RouterOS v6.41+ y RouterOS v7.

¿Cómo funciona TLS Host?

El proceso ocurre de la siguiente manera:

  1. El cliente intenta conectarse a un sitio HTTPS.
  2. Durante el handshake TLS envía el nombre del dominio (SNI).
  3. MikroTik compara ese dominio con las reglas configuradas.
  4. Si coincide, el Firewall bloquea la conexión antes de establecerse.

Gracias a este mecanismo no es necesario descifrar el tráfico HTTPS.

Requisitos

Antes de comenzar verifica lo siguiente:

  • RouterOS 6.41 o superior.
  • Firewall Filter habilitado.
  • FastTrack correctamente configurado.
  • El tráfico HTTPS debe pasar por el router.

Cómo bloquear un sitio HTTPS con TLS Host

Desde la Terminal ejecuta el siguiente comando:

/ip firewall filter
add chain=forward protocol=tcp dst-port=443 tls-host=facebook.com action=drop comment="Bloquear Facebook"

Con esta regla cualquier intento de acceder a facebook.com será descartado por el Firewall.

Bloquear todos los subdominios

La mejor práctica consiste en utilizar comodines.

Ejemplo:

/ip firewall filter
add chain=forward protocol=tcp dst-port=443 tls-host=*.facebook.com action=drop

De esta manera también se bloquearán dominios como:

Bloquear varios sitios

Puedes crear varias reglas independientes.

/ip firewall filter
add chain=forward protocol=tcp dst-port=443 tls-host=*.facebook.com action=drop
add chain=forward protocol=tcp dst-port=443 tls-host=*.youtube.com action=drop
add chain=forward protocol=tcp dst-port=443 tls-host=*.tiktok.com action=drop

También puedes usar Address Lists para organizar mejor las políticas cuando administras una gran cantidad de dominios.

Como Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

Ejemplo práctico

Supongamos que una empresa desea impedir que los empleados accedan a Facebook durante el horario laboral.

La regla sería:

/ip firewall filter
add chain=forward \
protocol=tcp \
dst-port=443 \
tls-host=*.facebook.com \
action=drop \
comment="Bloqueo Facebook"

Después de agregarla, intenta acceder a:

Si la regla está correctamente ubicada en el Firewall, la conexión será rechazada.

¿Por qué algunos sitios siguen funcionando?

Muchos administradores piensan que TLS Host bloquea cualquier sitio HTTPS, pero existen algunas limitaciones.

HTTP/3 (QUIC)

Algunos servicios utilizan QUIC, que funciona sobre UDP puerto 443.

Si únicamente bloqueas TCP 443, el navegador podría seguir utilizando HTTP/3.

Puedes impedirlo con una regla adicional:

/ip firewall filter
add chain=forward protocol=udp dst-port=443 action=drop comment="Bloquear QUIC"

Aplicaciones móviles

Algunas aplicaciones utilizan conexiones diferentes al navegador, servidores propios o técnicas que dificultan el bloqueo mediante SNI.

En estos casos puede ser necesario combinar TLS Host con:

  • Address Lists
  • DNS Filtering
  • Reglas por IP
  • Listas dinámicas

CDN

Muchos sitios utilizan redes de distribución de contenido (CDN).

Si varios dominios comparten la misma infraestructura, bloquear únicamente por IP puede afectar otros servicios. Por ello, TLS Host suele ser una opción más precisa que el bloqueo por dirección IP.

Buenas prácticas

Para obtener el mejor rendimiento sigue estas recomendaciones:

  • Coloca las reglas de TLS Host antes de FastTrack cuando corresponda.
  • Utiliza comentarios descriptivos en cada regla.
  • Agrupa dominios por categorías (redes sociales, streaming, juegos, etc.).
  • Revisa periódicamente los contadores del Firewall para confirmar que las reglas están funcionando.
  • Mantén RouterOS actualizado para aprovechar mejoras de rendimiento y compatibilidad.

Ventajas y desventajas de TLS Host

VentajasDesventajas
Fácil de configurarNo inspecciona el contenido cifrado
No requiere ProxyNo funciona con todo el tráfico HTTP/3
Muy bajo consumo de CPUAlgunas aplicaciones pueden evadir el bloqueo
Ideal para HTTPSDepende de que el cliente envíe el SNI

Conclusión

TLS Host es una de las herramientas más útiles de MikroTik para controlar el acceso a sitios HTTPS. Al aprovechar el campo SNI, permite bloquear dominios específicos sin necesidad de descifrar el tráfico, ofreciendo un equilibrio entre simplicidad, rendimiento y eficacia.

Para obtener los mejores resultados, combina esta función con reglas bien organizadas, bloquea QUIC (UDP 443) cuando sea necesario y verifica periódicamente el comportamiento de las reglas en el Firewall. Con una configuración adecuada, podrás implementar políticas de navegación seguras y eficientes tanto en redes empresariales como educativas.

Preguntas Frecuentes

Sí, para tráfico HTTPS es una opción mucho más eficiente. Layer7 fue diseñado principalmente para tráfico no cifrado y consume más recursos.

Sí. De hecho, RouterOS v7 ofrece un mejor rendimiento y es la versión recomendada para nuevas implementaciones.

Sí, utilizando reglas como:

tls-host=*.youtube.com

Aunque algunos contenidos pueden servirse desde otros dominios relacionados, por lo que quizá debas añadir reglas adicionales para una cobertura completa.

Sí. Solo debes crear una regla para cada dominio o grupo de dominios que desees restringir.

Breve cuestionario de conocimientos

¿Qué te pareció este artículo?
¿Te atreves a evaluar tus conocimientos aprendidos?

QUIZ - Cómo Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

Libros recomendados para éste artículo

Autoestudio MikroTik

Estudia las certificaciones MikroTik a tu propio ritmo

Autoestudio

Aprende a tu propio ritmo

advertisement (anuncio)

[taxopress_relatedposts id="1"]

MikroLABs

advertisement (anuncio)

Anuncia tu marca aquí - Escríbenos por WhatsApp (+593 98 700 0604) - abcXperts / Academy Xperts
Escríbenos por WhatsApp (+593 98 700 0604)

¿Quieres sugerir un tema?

Todas las semanas posteamos nuevo contenido. Quieres que tratemos sobre algo específico?
Tema para el proximo Blog

Próximos Cursos

Deja un comentario

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

MONARC Latin America: Soluciones Tecnológicas - Guatemala.
MONARC Latin America: Soluciones Tecnológicas - monarclatinamerica.com.gt - Guatemala

WhatsApp te va a costar más

Logo SYNAPTIX LABS -cuadrado

Webinar Gratuito ( regístrate aquí )

29 Sep. de 3:30pm a 4:30pm (GMT-5)

Inteligencia Artificial Aplicada

Construye tu Agente 24/7

Curso OnLine ( regístrate aquí )

7-8-9-10 Sep. de 21h00 a 23h00 (GMT-5)
11 Sep. de 19h00 a 23h00 (GMT-5)