(Book) Networking with MikroTik RouterOS: A Practical Approach to Understanding and Implementing RouterOS
Study material for the MTCNA Certification Course, updated to RouterOS v7
$19,97
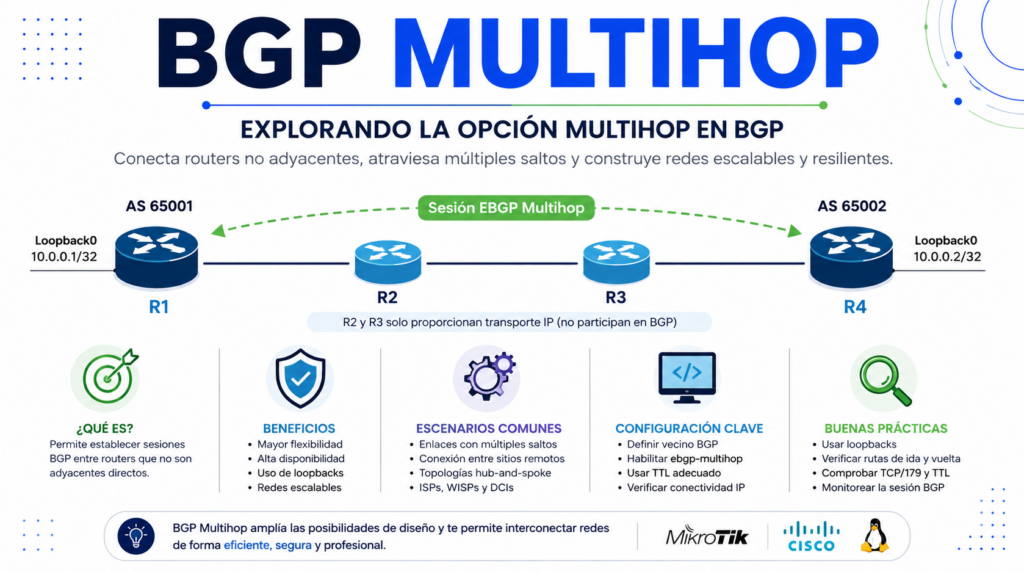
BGP suele asociarse con routers que establecen una sesión entre vecinos directamente conectados. Sin embargo, no siempre tenemos una conexión física directa entre los dispositivos que queremos convertir en vecinos BGP. En determinadas arquitecturas, necesitamos que la sesión atraviese uno o varios routers intermedios.
Aquí es donde entra en juego BGP Multihop, también conocido como EBGP Multihop cuando hablamos de sesiones BGP externas.
La idea parece sencilla: permitir que dos routers BGP establezcan una sesión aunque no estén conectados directamente. Pero hay varios detalles importantes detrás de esta funcionalidad. No basta con activar una opción de multihop y esperar que la sesión funcione. Tiene que existir conectividad IP entre los vecinos, las direcciones utilizadas para establecer la sesión deben ser alcanzables y el TTL debe permitir que los paquetes lleguen hasta su destino.
Además, BGP Multihop puede utilizarse en diferentes diseños: conexiones entre redes separadas, uso de direcciones de loopback, arquitecturas con varios enlaces físicos, redes de proveedores, overlays y escenarios donde se busca cierta independencia respecto de una interfaz física concreta.
En esta guía vamos a analizar qué es BGP Multihop, cómo funciona, cuándo tiene sentido utilizarlo, qué papel desempeñan el TTL y las loopbacks y cómo diagnosticar una sesión que no llega a establecerse.
Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura
BGP, por defecto, establece sus sesiones EBGP utilizando el comportamiento de un único salto. En una situación sencilla, dos routers están directamente conectados y cada uno utiliza la dirección del otro como vecino.
Por ejemplo:
AS 65001                    AS 65002

+---------+                 +---------+
| Router A|-----------------| Router B|
+---------+                 +---------+
 10.0.0.1                    10.0.0.2
En este escenario, Router A puede establecer una sesión EBGP con 10.0.0.2, mientras Router B utiliza 10.0.0.1.
El problema aparece cuando introducimos routers intermedios:
AS 65001                              AS 65002

+---------+       +---------+       +---------+
| Router A|-------| Router X|-------| Router B|
+---------+       +---------+       +---------+
Router A y Router B siguen siendo los dispositivos que queremos convertir en vecinos BGP, pero entre ellos existe otro router.
EBGP Multihop permite establecer la sesión BGP entre los extremos aunque exista uno o más saltos IP entre ellos. Juniper documenta precisamente este escenario: dos peers EBGP pueden atravesar routers que no participan en BGP para formar la relación de vecindad e intercambiar actualizaciones.
Esto es importante porque BGP Multihop no significa que los routers intermedios tengan que participar en la sesión BGP.
El router intermedio puede limitarse a proporcionar conectividad IP.
La diferencia fundamental está en la forma en que se alcanza al vecino.
En un escenario EBGP tradicional:
Router A ---------------- Router B
          1 salto
En un escenario Multihop:
Router A ---- Router X ---- Router Y ---- Router B
                  múltiples saltos
Los routers X e Y no necesitan convertirse en vecinos BGP de A o B. Su función puede ser simplemente transportar los paquetes IP necesarios para que A y B se comuniquen.
Por eso es importante separar dos conceptos:
Esta distinción evita uno de los errores conceptuales más habituales al estudiar BGP Multihop: pensar que cada router intermedio tiene que participar en BGP.
No es así.
El TTL, o Time To Live, es especialmente importante en este tipo de configuración.
Cada paquete IP tiene un valor TTL que se reduce a medida que atraviesa routers. Si el valor llega a cero antes de alcanzar el destino, el paquete se descarta.
Por eso, si dos routers están separados por varios saltos, el valor utilizado debe ser suficiente para que los paquetes BGP puedan llegar al vecino.
Juniper señala que al configurar Multihop se puede especificar un valor TTL para controlar hasta dónde pueden propagarse los paquetes BGP. En Junos, cuando se configura Multihop, el TTL predeterminado indicado por su documentación es 64.
La cantidad adecuada depende del diseño. No conviene elegir un valor arbitrariamente alto sin entender qué se pretende conseguir.
Una forma sencilla de visualizarlo es:
Router A
   |
   | TTL = 3
   v
Router X
   |
   | TTL = 2
   v
Router Y
   |
   | TTL = 1
   v
Router B
El TTL no crea la ruta hacia Router B. Simplemente permite que los paquetes puedan atravesar los saltos necesarios.
La ruta IP debe existir independientemente.
Para que una sesión BGP Multihop funcione correctamente, hay que pensar en varias capas.
Primero debe existir conectividad IP.
Después debe poder alcanzarse la dirección que se utilizará como vecino BGP.
Finalmente, los parámetros de la sesión BGP deben coincidir: AS remoto, dirección del peer, parámetros de autenticación si se utilizan y demás opciones relevantes.
Podemos imaginar una topología de ejemplo:
                 Red de transporte

        10.0.0.0/30       10.0.0.4/30
      +-----------+     +-----------+
      |           |     |           |
+-----+-----+     +-----+-----+     +-----+-----+
| Router A  |-----| Router X  |-----| Router B  |
+-----------+     +-----------+     +-----------+
     |                                      |
 Loopback A                            Loopback B
192.168.1.1                            192.168.2.1
En lugar de utilizar las interfaces físicas como endpoints BGP, podemos utilizar las loopbacks:
Router A -> 192.168.2.1
Router B -> 192.168.1.1
Para que esto funcione, ambos routers necesitan conocer la ruta hacia la loopback remota.
Este es probablemente el punto más importante de toda la configuración.
BGP no sustituye al enrutamiento necesario para alcanzar al vecino.
Si Router A intenta establecer una sesión con 192.168.2.1, primero debe tener una ruta hacia esa dirección.
Puede aprenderla mediante:
Si no existe esa conectividad, activar Multihop no solucionará el problema.
Este principio resulta especialmente útil durante el troubleshooting.
Antes de revisar BGP, hay que comprobar algo mucho más básico:
¿Puede el router A llegar realmente a la dirección IP del vecino BGP?
Si la respuesta es no, todavía no estamos ante un problema de BGP.
Las loopbacks resultan especialmente interesantes cuando queremos evitar depender de una interfaz física concreta.
Supongamos que tenemos:
             Enlace 1
Router A ---------------- Router B
         \              /
          \            /
           --- Enlace 2
Si la sesión BGP utiliza una dirección asociada exclusivamente a uno de los enlaces, la caída de ese enlace puede afectar a la sesión.
En cambio, utilizando una loopback como endpoint y proporcionando rutas alternativas hacia ella, la sesión puede mantenerse mientras exista conectividad IP entre los dos extremos.
Juniper contempla precisamente un escenario con múltiples enlaces físicos en el que los routers establecen el peering mediante sus loopbacks. La documentación explica que, en ese diseño, la pérdida de uno de los enlaces físicos no necesariamente elimina la alcanzabilidad por el enlace alternativo.
Eso no significa que Multihop cree automáticamente redundancia.
La redundancia procede del diseño de routing que proporciona múltiples caminos hacia las loopbacks.
Esta diferencia es fundamental.
Otra confusión frecuente consiste en pensar que activar BGP Multihop obliga al tráfico de datos a seguir exactamente el mismo camino que los paquetes de control BGP.
No necesariamente.
La sesión BGP utiliza una conectividad IP entre los endpoints. Una vez establecida la sesión, BGP intercambia información de enrutamiento.
Las rutas aprendidas mediante BGP pueden provocar que el tráfico de datos siga un determinado camino según la tabla de routing, las políticas, las métricas y los atributos BGP.
Por tanto:
Multihop
   ↓
Permite establecer la sesión BGP
   ↓
BGP intercambia rutas
   ↓
El sistema de routing decide cómo alcanzar los destinos
Entender esta secuencia ayuda a evitar configuraciones innecesariamente complejas.
BGP Multihop no es una característica que debamos activar simplemente porque exista. Tiene sentido cuando la arquitectura de red requiere que los peers BGP estén separados por una red de transporte o cuando queremos utilizar endpoints lógicos independientes de las interfaces físicas.
Este es el escenario más evidente.
AS 65001                              AS 65002

+-------+      +-------+      +-------+
| R1    |------| R2    |------| R3    |
+-------+      +-------+      +-------+
   BGP <--------------------------> BGP
R1 y R3 son los peers BGP.
R2 proporciona conectividad IP, pero no necesita formar parte de esa relación BGP.
Este diseño puede aparecer cuando existe una infraestructura de transporte entre dos puntos de la red y no queremos que los routers intermedios participen en la sesión BGP de los extremos.
Una organización puede tener dos routers conectados mediante una red intermedia administrada por otro sistema.
Desde el punto de vista de BGP, los routers de los extremos son los peers.
Desde el punto de vista IP, existen varios saltos entre ellos.
En este caso, Multihop permite separar el concepto de peering BGP del de infraestructura de transporte.
Es precisamente uno de los casos que aparece en la documentación de Juniper: EBGP Multihop puede utilizarse cuando los peers no están directamente conectados y deben atravesar routers que no forman parte de la relación BGP.
Otro escenario interesante aparece cuando existen varios caminos físicos entre los dos routers.
Por ejemplo:
             +-----------+
             |  Enlace 1 |
             +-----------+
            /             \
       +----+               +----+
       | R1 |               | R2 |
       +----+               +----+
            \             /
             +-----------+
             |  Enlace 2 |
             +-----------+
En lugar de asociar la sesión BGP exclusivamente con uno de los enlaces, podemos utilizar loopbacks y construir un esquema de routing que mantenga la alcanzabilidad por cualquiera de los caminos disponibles.
La documentación de Juniper presenta este caso como una razón para modificar el comportamiento tradicional de peering físico de un solo salto.
Aquí hay una idea que merece quedarse:
Multihop puede facilitar un diseño redundante, pero la redundancia la proporciona la red subyacente, no el comando Multihop por sí solo.
Las redes de operadores y proveedores de servicios suelen tener topologías mucho más complejas que una conexión directa entre dos routers.
Es habitual separar las funciones de transporte, distribución y peering.
En determinadas arquitecturas, un router puede necesitar establecer una relación BGP con otro dispositivo que no se encuentra conectado directamente.
La utilización de loopbacks y protocolos de routing internos puede permitir que los endpoints BGP mantengan conectividad aunque cambie el camino físico utilizado entre ellos.
Esto proporciona una mayor flexibilidad de diseño y evita vincular necesariamente la identidad del peer a una única interfaz.
BGP también aparece con frecuencia como protocolo de control en arquitecturas overlay.
En estos diseños pueden existir varias capas:
Aplicaciones
     ↓
Overlay
     ↓
Red IP subyacente
     ↓
Infraestructura física
El endpoint BGP puede estar asociado a una dirección lógica que debe alcanzarse mediante la infraestructura subyacente.
En estos casos, Multihop puede resultar útil cuando los endpoints BGP no tienen una conexión física directa.
El punto clave vuelve a ser el mismo: el underlay debe proporcionar la conectividad necesaria para que el control plane funcione.
La decisión no debería basarse únicamente en que técnicamente sea posible.
Antes de implementarlo conviene preguntarse:
Si la respuesta a varias de estas preguntas es afirmativa, Multihop puede tener sentido.
Entre las principales ventajas encontramos:
Pero estas ventajas vienen acompañadas de una condición: la conectividad IP entre los endpoints debe estar correctamente diseñada.
Multihop añade flexibilidad, pero también aumenta la cantidad de elementos que pueden afectar a la sesión.
Entre ellos:
Por eso, una sesión BGP Multihop puede ser más difícil de diagnosticar que una sesión directamente conectada.
No necesariamente porque BGP sea diferente, sino porque existen más elementos entre los dos endpoints.
Una comparación rápida ayuda a decidir:
| Característica | EBGP tradicional | EBGP Multihop |
|---|---|---|
| Peers directamente conectados | Habitualmente sí | No necesariamente |
| Routers intermedios | No | Sí, pueden existir |
| Uso de loopbacks | No imprescindible | Frecuente |
| Dependencia de una interfaz física | Mayor | Puede reducirse |
| Necesidad de routing previo | Sí | Especialmente importante |
| Configuración | Más sencilla | Más compleja |
| Casos de redundancia | Limitados por diseño | Puede facilitar diseños redundantes |
La sintaxis exacta depende del fabricante y de la versión del sistema operativo.
Por eso es mejor entender primero qué hay que conseguir antes de memorizar comandos.
El objetivo es este:
             Red IP de transporte

       +---------+                 +---------+
       | Router A|-----------------| Router B|
       +---------+                 +---------+
           |                           |
      Loopback A                  Loopback B
      10.10.10.1                  10.20.20.1

           <------ sesión BGP ------->
Para conseguirlo necesitamos:
Los routers deben tener conectividad con la infraestructura de transporte.
Por ejemplo:
Router A
Loopback: 10.10.10.1/32

Router B
Loopback: 10.20.20.1/32Router A necesita alcanzar:
10.20.20.1/32Y Router B necesita alcanzar:
10.10.10.1/32Esto puede conseguirse mediante rutas estáticas o un protocolo de routing interno, dependiendo del diseño.
Cada router debe utilizar como peer la dirección correspondiente del otro extremo.
La configuración debe indicar que el peer no está limitado al comportamiento tradicional de un único salto.
El valor debe ser suficiente para cubrir los saltos entre los endpoints y debe analizarse también desde la perspectiva de seguridad.
Supongamos:
Router A:
AS 65001
Loopback 10.10.10.1

Router B:
AS 65002
Loopback 10.20.20.1
La intención sería:
Router A
  |
  | Peer: 10.20.20.1
  | Remote AS: 65002
  | Multihop: habilitado
  |
  +--------------------+
                       |
                 Red de transporte
                       |
                       +--------------------+
                                            |
                                        Router B
La configuración concreta dependerá de la plataforma.
En MikroTik, por ejemplo, la documentación de RouterOS concentra la configuración BGP dentro de su sistema de routing y debe consultarse la sintaxis correspondiente a la versión instalada.
En Junos, Juniper documenta explícitamente el uso de multihop y la posibilidad de utilizar local-address para establecer la sesión mediante la dirección de loopback.
Aquí es donde una explicación teórica suele quedarse corta.
Una sesión BGP puede no establecerse por muchas razones, pero en Multihop conviene revisar primero la infraestructura IP.
Es el primer punto que hay que comprobar.
Si Router A no puede alcanzar la IP de Router B utilizada como neighbor, BGP no podrá establecer la sesión.
Por ejemplo:
Router A ---- Router X ---- Router B

A -> B = sin ruta
En este caso, cambiar el valor de Multihop no resolverá el problema.
Primero hay que arreglar el routing.
Este error aparece con frecuencia cuando se utilizan loopbacks.
Podemos tener:
BGP peer = 10.20.20.1pero:
Ruta hacia 10.20.20.1 = inexistenteDesde la perspectiva del router, el vecino simplemente no es alcanzable.
La solución no consiste necesariamente en modificar BGP.
Hay que proporcionar una ruta válida hacia la loopback.
Supongamos:
A ---- X ---- Y ---- BSi configuramos un TTL que no permite atravesar los saltos necesarios, los paquetes no llegarán correctamente.
Es importante distinguir esto de una ausencia de ruta:
Son problemas diferentes y deben diagnosticarse de forma diferente.
BGP utiliza TCP, concretamente el puerto 179.
Por tanto, un firewall o una ACL situada en cualquiera de los extremos o en determinados puntos intermedios puede impedir el establecimiento de la sesión.
Si existe conectividad IP pero BGP permanece sin establecerse, hay que revisar también:
Este es uno de los errores conceptuales más importantes.
Activar Multihop no crea automáticamente una ruta entre los routers.
Si tenemos:
A ---- X ---- Y ---- BMultihop permite que la sesión BGP pueda utilizar ese camino.
Pero necesitamos que el routing permita alcanzar B desde A y A desde B.
Podemos resumirlo así:
Routing IP
    ↓
Hace alcanzable al peer
    ↓
Multihop
    ↓
Permite que la sesión BGP atraviese los saltos
    ↓
BGP
    ↓
Intercambia información de routing
Cada pieza tiene una función diferente.
Cuando una sesión no se establece, conviene evitar cambiar parámetros al azar.
Un procedimiento ordenado ahorra mucho tiempo.
Primero verifica que la dirección configurada como peer sea realmente la que quieres utilizar.
Si estás trabajando con loopbacks, confirma que ambas direcciones son correctas.
Pregunta al router:
¿Cómo llegas a la dirección del vecino?
La respuesta debe mostrar un camino válido.
Si no existe una ruta, el problema está antes de BGP.
Realiza pruebas desde la dirección de origen apropiada.
No basta siempre con comprobar que el router puede alcanzar al vecino desde cualquier interfaz. Si BGP utiliza una loopback como origen, hay que comprobar la conectividad utilizando ese contexto.
La comunicación debe funcionar en ambos sentidos.
Es posible que A llegue a B, pero B no tenga una ruta de retorno hacia A.
En ese caso, la sesión tampoco funcionará correctamente.
Si existen varios routers intermedios, revisa que el valor configurado sea coherente con la topología.
No olvides que los saltos son parte del camino IP, no de la relación BGP en sí.
Si existe conectividad IP pero la sesión sigue sin establecerse, revisa el acceso al puerto utilizado por BGP.
Finalmente, analiza el estado de la sesión.
Los diferentes estados de BGP pueden aportar pistas sobre dónde se encuentra el problema.
Una sesión que ni siquiera consigue establecer la conexión TCP requiere un diagnóstico diferente de una sesión que establece TCP pero posteriormente rechaza los parámetros BGP.
Antes de poner una sesión Multihop en producción, conviene revisar algunos puntos.
Las loopbacks pueden proporcionar un endpoint estable para la sesión y reducir la dependencia de una interfaz física concreta.
Pero no deben utilizarse simplemente por costumbre.
Hay que diseñar correctamente el routing hacia ellas.
El valor debe tener sentido respecto a los saltos reales y al modelo de seguridad utilizado.
Un TTL demasiado bajo puede impedir la sesión.
Uno innecesariamente permisivo puede ampliar el alcance de los paquetes BGP más de lo que pretendías.
Una sesión Multihop puede atravesar una infraestructura más amplia que una conexión directa.
Por eso conviene considerar:
La documentación de abcXperts también destaca seguridad, latencia, ancho de banda y monitorización como aspectos que deben considerarse al implementar Multihop.
Si BGP depende de una ruta aprendida mediante OSPF, IS-IS o una ruta estática, documentarlo es importante.
De esta forma, cuando la sesión BGP falle, el administrador puede comprobar inmediatamente la infraestructura de la que depende.
La respuesta corta es: puede ayudar, pero no por sí solo.
Supongamos que tenemos:
          Camino A
       /-------------\
R1 ---                 --- R2
       \-------------/
          Camino B
Si R1 y R2 utilizan loopbacks como endpoints BGP y el routing interno proporciona dos caminos hacia ellas, la sesión puede mantenerse ante la pérdida de uno de los caminos.
Pero si solo existe un camino IP, activar Multihop no crea otro.
Por eso hay que diferenciar:
Multihop = mecanismo para permitir la sesión a través de múltiples saltos.
Redundancia = propiedad del diseño de conectividad subyacente.
Esta distinción es especialmente importante en redes de producción.
La diferencia principal es la distancia IP entre los endpoints de la sesión.
En un escenario convencional:
R1 ---------------- R2Los vecinos están directamente conectados.
Con Multihop:
R1 ---- R2 ---- R3 ---- R4R1 y R4 pueden ser los peers BGP mientras R2 y R3 proporcionan transporte IP.
La configuración adicional permite que la sesión no esté limitada al comportamiento tradicional de un único salto.
No.
Multihop y loopback son conceptos relacionados, pero no son sinónimos.
Puedes utilizar Multihop para establecer una sesión entre direcciones que no estén asociadas a una conexión física directa.
Las loopbacks son muy útiles porque proporcionan direcciones lógicas estables y pueden aprovecharse para diseños redundantes.
Pero lo fundamental es que la dirección utilizada como peer sea alcanzable de forma correcta desde ambos extremos.
No existe una respuesta universal del tipo “BGP permite exactamente X saltos”.
La cantidad efectiva depende de:
Por eso, en lugar de pensar en un número mágico, conviene pensar en el camino IP real entre los dos peers.
No.
Un túnel puede crear una interfaz o camino lógico entre dos extremos.
Multihop, por su parte, modifica la forma en que se establece una sesión BGP cuando los peers no están directamente conectados.
Ambas tecnologías pueden aparecer juntas en determinadas arquitecturas, pero cumplen funciones diferentes.
Empieza por lo más básico:
No conviene empezar modificando diez parámetros BGP simultáneamente. Si cambias varias cosas a la vez, será mucho más difícil determinar qué solucionó realmente el problema.
BGP Multihop es una herramienta que permite establecer sesiones EBGP entre routers que no están directamente conectados, haciendo posible que los paquetes de la sesión atraviesen uno o varios routers intermedios.
Su utilidad va mucho más allá de “aumentar el número de saltos”.
Puede utilizarse para separar el peering BGP de la conectividad física, trabajar con loopbacks, aprovechar redes de transporte, construir determinados diseños redundantes y adaptarse a arquitecturas de red más complejas.
Sin embargo, hay una condición que no debemos olvidar: Multihop no crea la conectividad IP que necesita BGP.
Si utilizamos una loopback como dirección del vecino, esa loopback debe ser alcanzable. Si existen routers intermedios, el routing debe proporcionar un camino válido. Si el TTL no es suficiente, los paquetes no llegarán. Y si un firewall bloquea TCP/179, la sesión tampoco podrá establecerse.
Por eso, la mejor forma de implementar BGP Multihop es pensar primero en la arquitectura y después en la configuración:
Conectividad IP
      ↓
Loopbacks / endpoints
      ↓
Routing
      ↓
TTL
      ↓
Sesión BGP
      ↓
Políticas de routing
      ↓
Monitorización y seguridad
Cuando estos elementos están correctamente diseñados, Multihop deja de ser una opción “especial” de BGP y se convierte en una herramienta útil para construir arquitecturas de routing más flexibles.
La clave está en no confundir la sesión BGP con el camino IP que permite que esa sesión exista.
Es una funcionalidad que permite establecer una sesión BGP, especialmente EBGP, entre dos routers que no están directamente conectados y cuyos paquetes deben atravesar uno o más saltos IP.
Sirve para establecer sesiones entre peers separados por una red intermedia, utilizar determinados endpoints lógicos como loopbacks y facilitar diseños donde el peering BGP no depende directamente de una interfaz física.
No necesariamente. Sin embargo, las loopbacks son muy utilizadas porque pueden proporcionar endpoints estables y facilitar diseños con múltiples caminos de conectividad.
No. La conectividad hacia la dirección del peer debe existir mediante el mecanismo de routing correspondiente.
BGP utiliza TCP, normalmente mediante el puerto 179.
Empieza por la conectividad IP. Comprueba que el router pueda alcanzar la dirección del vecino, que exista una ruta de retorno, que el TTL sea adecuado y que TCP/179 no esté bloqueado. Después revisa los parámetros específicos de BGP.
No. Puede facilitar diseños redundantes cuando existen múltiples caminos IP hacia los endpoints BGP, pero la redundancia depende de la infraestructura de routing subyacente.
No. Si dos routers están directamente conectados y no existe una razón de diseño para utilizar múltiples saltos o endpoints lógicos, una sesión EBGP convencional suele ser más sencilla.
La elección debe responder a la arquitectura de red, no a la disponibilidad de la característica.
Study material for the MTCNA Certification Course, updated to RouterOS v7
Material de estudio para el Curso de Certificación MTCNA, actualizado a RouterOS v7