El crecimiento de Internet ha hecho que el protocolo BGP (Border Gateway Protocol) sea cada vez más vulnerable a problemas como el BGP Hijacking y los Route Leaks, donde un sistema autónomo (AS) anuncia prefijos IP que no le pertenecen. Estos incidentes pueden provocar interrupciones del servicio, desvío del tráfico o incluso ataques de tipo Man-in-the-Middle.
Para reducir estos riesgos, se desarrolló RPKI (Resource Public Key Infrastructure), un mecanismo que permite verificar si un Sistema Autónomo (ASN) está autorizado para anunciar un prefijo IP específico. MikroTik incorporó soporte para esta tecnología en RouterOS v7, facilitando que ISPs, operadores de red y empresas mejoren la seguridad de sus sesiones BGP.
Al final del artículo encontrarás un pequeño test que te permitirá evaluar los conocimientos adquiridos en esta lectura
¿Qué es RPKI?
RPKI es una infraestructura de seguridad basada en certificados digitales que valida el origen de las rutas anunciadas mediante BGP. Su función principal es impedir que un ASN publique prefijos IP para los cuales no tiene autorización.
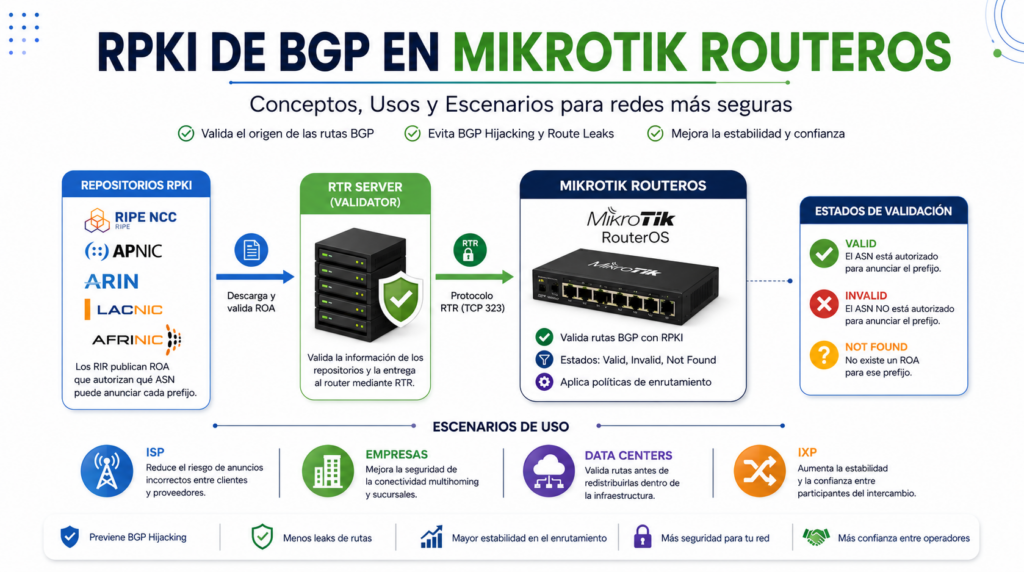
La validación se realiza utilizando objetos llamados ROA (Route Origin Authorization), emitidos por los Registros Regionales de Internet (RIR) como ARIN, RIPE NCC, APNIC, LACNIC y AFRINIC.
En otras palabras, RPKI responde a una pregunta muy sencilla:
¿Está autorizado este ASN para anunciar este prefijo IP?
Si la respuesta es afirmativa, la ruta puede aceptarse; de lo contrario, el administrador puede rechazarla o asignarle una menor prioridad.
Componentes de RPKI
Una implementación de RPKI está formada por cuatro elementos principales:
- ROA (Route Origin Authorization): documento que autoriza a un ASN a anunciar un prefijo.
- Repositorio RPKI: almacena los certificados y ROA publicados por los RIR.
- RTR Server (RPKI Validator): descarga y valida la información de los repositorios, entregándola a los routers mediante el protocolo RTR (RFC 8210).
- Router MikroTik: consulta el RTR Server y utiliza la información para validar las rutas BGP.
El router nunca consulta directamente los repositorios RPKI, sino que obtiene la información del servidor RTR configurado.
Estados de validación
Cuando MikroTik recibe una ruta BGP, la compara con la información del servidor RPKI y la clasifica en uno de estos estados:
| Estado | Descripción |
|---|---|
| Valid | El ASN está autorizado para anunciar el prefijo. |
| Invalid | El ASN no tiene autorización para anunciar ese prefijo. |
| Not Found | No existe un ROA para ese prefijo. |
La mayoría de los operadores bloquean las rutas Invalid, mientras que las rutas Not Found suelen aceptarse dependiendo de la política de enrutamiento.
¿Por qué utilizar RPKI?
Implementar RPKI ofrece múltiples beneficios:
- Reduce significativamente el riesgo de BGP Hijacking.
- Evita anuncios accidentales de rutas.
- Incrementa la estabilidad del enrutamiento.
- Permite automatizar políticas de filtrado.
- Mejora la confianza entre operadores e ISPs.
- Cumple con las recomendaciones actuales de seguridad para Internet.
Aunque RPKI no elimina todos los problemas de BGP, sí protege uno de sus puntos más débiles: la validación del origen de las rutas.
RPKI en MikroTik RouterOS
A partir de RouterOS v7, MikroTik permite configurar clientes RPKI que se conectan a uno o varios servidores RTR.
El funcionamiento es sencillo:
- Se configura la conexión con el servidor RTR.
- El router descarga la base de datos validada.
- Cada ruta BGP recibida es comparada contra esa base.
- El resultado (Valid, Invalid o Not Found) puede utilizarse en filtros de enrutamiento.
Esta integración permite automatizar el rechazo de rutas inválidas sin necesidad de mantener grandes listas de prefijos manualmente.
Escenarios de uso
ISP
Los proveedores de Internet utilizan RPKI para impedir la propagación de anuncios incorrectos entre sus clientes y proveedores de tránsito.
Centros de datos
Los operadores de centros de datos pueden validar las rutas recibidas antes de redistribuirlas hacia otras redes.
Empresas con multihoming
Las organizaciones conectadas a varios ISPs pueden utilizar RPKI para aceptar únicamente anuncios válidos y mejorar la seguridad de su conectividad.
Puntos de intercambio de Internet (IXP)
Muchos IXPs recomiendan o exigen el uso de RPKI para reducir la propagación de rutas erróneas entre sus participantes.
RPKI y los filtros IRR
Es común pensar que RPKI reemplaza los filtros IRR (Internet Routing Registry), pero no es así.
Ambos mecanismos son complementarios:
- IRR valida qué prefijos debería anunciar un AS según los registros de enrutamiento.
- RPKI valida criptográficamente que el origen del anuncio esté autorizado.
La mejor práctica es utilizar ambos mecanismos para obtener una política de filtrado más robusta.
Buenas prácticas
Para una implementación segura en MikroTik se recomienda:
- Utilizar al menos dos servidores RTR para alta disponibilidad.
- Mantener RouterOS actualizado.
- Bloquear las rutas clasificadas como Invalid.
- Supervisar el estado del cliente RPKI.
- Revisar periódicamente la validez de los ROA propios.
- Combinar RPKI con filtros IRR y listas de prefijos cuando sea necesario.
Conclusión
RPKI se ha convertido en uno de los mecanismos más importantes para mejorar la seguridad del protocolo BGP. Gracias al soporte disponible en MikroTik RouterOS v7, cualquier ISP, empresa o administrador de redes puede validar el origen de las rutas y reducir considerablemente el riesgo de secuestros de prefijos y errores de enrutamiento.
Aunque su implementación requiere un servidor RTR y una política adecuada de filtrado, los beneficios en estabilidad, confiabilidad y seguridad hacen que RPKI sea una práctica altamente recomendada en redes modernas. Para obtener la máxima protección, lo ideal es combinar RPKI con filtros IRR, monitoreo continuo y buenas prácticas operativas, logrando así una infraestructura BGP mucho más resiliente frente a incidentes de enrutamiento.
Preguntas Frecuentes
¿Qué es RPKI y para qué sirve en BGP?
RPKI (Resource Public Key Infrastructure) es un mecanismo de seguridad que permite verificar si un Sistema Autónomo (ASN) está autorizado para anunciar un determinado prefijo IP. Su principal objetivo es reducir el riesgo de ataques como el BGP Hijacking y los Route Leaks.
¿Qué es un ROA?
Un ROA (Route Origin Authorization) es un objeto criptográfico que especifica qué ASN tiene autorización para anunciar uno o varios prefijos IP. Los ROA son publicados por los Registros Regionales de Internet (RIR).
¿Qué versiones de MikroTik RouterOS soportan RPKI?
El soporte para RPKI está disponible en MikroTik RouterOS v7, donde se incorporó el cliente RPKI para conectarse a servidores RTR y validar rutas BGP.
¿Qué es un servidor RTR?
Un RTR (RPKI-to-Router) Server es un validador que descarga la información RPKI desde los repositorios oficiales, valida los certificados y entrega esa información a los routers mediante el protocolo RTR (RFC 8210).
¿Qué significan los estados Valid, Invalid y Not Found?
- Valid: El ASN está autorizado para anunciar el prefijo IP.
- Invalid: El ASN no tiene autorización para anunciar ese prefijo.
- Not Found: No existe un ROA asociado al prefijo.
¿Debo bloquear todas las rutas Invalid?
Sí. La recomendación general es rechazar las rutas clasificadas como Invalid, ya que representan anuncios cuyo origen no coincide con la autorización publicada en RPKI.
Breve cuestionario de conocimientos
¿Qué te pareció este artículo?
¿Te atreves a evaluar tus conocimientos aprendidos?
Libros recomendados para éste artículo
(Book) Networking with MikroTik RouterOS: A Practical Approach to Understanding and Implementing RouterOS
Study material for the MTCNA Certification Course, updated to RouterOS v7
Libro Conceptos Fundamentales de MikroTik, RouterOS v7
Material de estudio para el Curso de Certificación MTCNA, actualizado a RouterOS v7