Webinar incia en

0 Días
0 Horas
0 Minutos
0 Segundos

Webinar Gratuito

Introducción a Protocolo IPv6 con MikroTik RouterOS

Categoría: Certificaciones MikroTik

Bonding Broadcast en MikroTik: que es, como funciona y cuando utilizarlo

Bonding Broadcast en MikroTik: qué es, cómo funciona y cuándo utilizarlo

El Bonding Broadcast en MikroTik es uno de los modos de agregación de enlaces disponibles en RouterOS. A diferencia de otros métodos como 802.3ad (LACP) o balance-rr, este modo transmite cada paquete por todas las interfaces que forman parte del bonding, priorizando la disponibilidad del tráfico sobre la eficiencia del
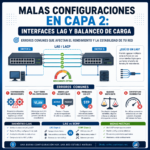
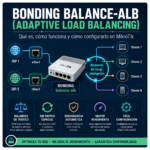
Malas configuraciones en Capa 2: errores comunes en interfaces LAG y balanceo de carga

Malas configuraciones en Capa 2: errores comunes en interfaces LAG y balanceo de carga

Las interfaces LAG (Link Aggregation Group) son una de las tecnologías más utilizadas para mejorar la capacidad y disponibilidad de una red. Permiten combinar varios enlaces físicos en una única interfaz lógica, aumentando el ancho de banda disponible y proporcionando redundancia ante fallos. Sin embargo, una mala configuración de un

advertisement (anuncio)

MTCNA (Network Associate)

Test para conocer si estás preparado para el curso MTCNA

Test para conocer si estás preparado para el curso MTCNA

Qué tan preparado estás para aprovechar al máximo este curso? Muchas veces nuestro gran entusiasmo por obtener más conocimientos nos hace pasar por alto los conceptos fundamentales de la especialización que deseamos repotenciar, lo cual puede ser contraproducente cuando empezamos a entrar de lleno en el tema y nos damos

advertisement (anuncio)

MTCTCE (Traffic Control Engineer)

EUI-64 en IPv6: como generar direcciones unicas para redes modernas

Entre Stateful y Stateless: Dominando el Firewall de MikroTik

Cuando empecé a trabajar con el firewall de MikroTik, una de las cosas que más ayuda a entender su funcionamiento es dejar de pensar únicamente en términos de “permitir o bloquear paquetes”. En realidad, RouterOS puede trabajar teniendo en cuenta el estado de las conexiones, y ahí es donde aparece

Filtro ICMP en un Firewall MikroTik: configuracion segura y mejores practicas

Filtro ICMP en un Firewall MikroTik: configuración segura y mejores prácticas

Configurar correctamente un filtro ICMP en un Firewall MikroTik es una de esas tareas que parece sencilla al principio, pero que puede generar problemas importantes si se aplica una política demasiado restrictiva. Muchos administradores de red, buscando mejorar la seguridad de un router MikroTik, aplican una regla para bloquear completamente

Ataques DHCP: Rogue DHCP y DHCP Starvation: cómo funcionan y cómo proteger tu red

Los ataques contra DHCP (Dynamic Host Configuration Protocol) representan una de las amenazas más comunes en redes LAN debido a que este protocolo es responsable de asignar automáticamente direcciones IP, puerta de enlace, DNS y otros parámetros de red a los dispositivos. Si un atacante compromete este proceso, puede provocar

Routing Mark en RouterOS v6 y v7: guia completa con ejemplos reales

Routing Mark en RouterOS v6 y v7: guía completa con ejemplos reales

Si trabajas con MikroTik, el routing-mark es una herramienta fundamental cuando necesitas tener control total sobre cómo sale el tráfico de tu red. No solo sirve para balancear carga o separar tráfico, sino también para algo crítico en entornos reales: obligar que ciertos equipos, redes o servicios salgan por una

advertisement (anuncio)

MTCSE (Security Engineer)

MikroTik IPsec: elegir entre modo tunel y modo transporte para una VPN

MikroTik IPsec: elegir entre modo túnel y modo transporte para una VPN

Cuando configuro una VPN IPsec en MikroTik, una de las decisiones que más dudas genera es elegir entre modo túnel y modo transporte. A primera vista puede parecer una opción más dentro de la configuración de IPsec, pero realmente define cómo se protege el paquete IP y qué tipo de

EUI-64 en IPv6: como generar direcciones unicas para redes modernas

Entre Stateful y Stateless: Dominando el Firewall de MikroTik

Cuando empecé a trabajar con el firewall de MikroTik, una de las cosas que más ayuda a entender su funcionamiento es dejar de pensar únicamente en términos de “permitir o bloquear paquetes”. En realidad, RouterOS puede trabajar teniendo en cuenta el estado de las conexiones, y ahí es donde aparece

Filtro ICMP en un Firewall MikroTik: configuracion segura y mejores practicas

Filtro ICMP en un Firewall MikroTik: configuración segura y mejores prácticas

Configurar correctamente un filtro ICMP en un Firewall MikroTik es una de esas tareas que parece sencilla al principio, pero que puede generar problemas importantes si se aplica una política demasiado restrictiva. Muchos administradores de red, buscando mejorar la seguridad de un router MikroTik, aplican una regla para bloquear completamente

Como Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

Cómo Bloquear Sitios HTTPS Eficazmente con MikroTik TLS Host

En las versiones recientes de RouterOS, MikroTik incorporó la función TLS Host, una de las formas más eficientes de bloquear sitios web HTTPS sin necesidad de implementar un servidor proxy o realizar inspección SSL. Esta característica analiza el Server Name Indication (SNI) que el cliente envía al iniciar una conexión

advertisement (anuncio)

MTCRE (Routing Engineer)

HSRP, VRRP y GLBP: entendiendo los protocolos clave para la redundancia en redes

HSRP, VRRP y GLBP: entendiendo los protocolos clave para la redundancia en redes

Cuando hablamos de alta disponibilidad en redes, hay una pregunta que aparece tarde o temprano: ¿qué ocurre si el router que funciona como gateway deja de responder? En una red pequeña quizá tengamos un único router y el problema sea evidente: si ese equipo falla, los dispositivos pueden seguir funcionando

BFD en MikroTik RouterOS: Conceptos, Usos y Escenarios

BFD en MikroTik RouterOS: Conceptos, Usos y Escenarios

En una infraestructura de red, la velocidad con la que se detecta una falla puede marcar la diferencia entre una interrupción imperceptible y varios segundos —o incluso minutos— de pérdida de conectividad. Protocolos como OSPF o BGP incluyen mecanismos para detectar la caída de un vecino, pero normalmente utilizan temporizadores

OSPF: Optimizando el enrutamiento en redes mediante Single Area y Multi Area

OSPF: Optimizando el enrutamiento en redes mediante Single Area y Multi Area

En redes modernas, donde la estabilidad y la velocidad de convergencia son fundamentales, OSPF se mantiene como uno de los protocolos de enrutamiento dinámico más utilizados en entornos empresariales, proveedores de internet y redes de gran escala. Su capacidad para adaptarse rápidamente a cambios de topología y calcular rutas óptimas

Interfaces Loopback: Potenciando la Estabilidad y la Conectividad en Redes Modernas

Interfaces Loopback: Potenciando la Estabilidad y la Conectividad en Redes Modernas

Las redes modernas requieren mecanismos que garanticen estabilidad, disponibilidad y una administración eficiente de los dispositivos. En este contexto, las interfaces loopback se han convertido en una herramienta fundamental para ingenieros de redes, administradores de sistemas y proveedores de servicios de Internet (ISP). Una interfaz loopback proporciona una dirección IP

advertisement (anuncio)

MTCINE (InterNetworking Engineer)

Protocolo BGP: Historia, mensajes y configuracion en equipos MikroTik RouterOS

BGP: Historia, mensajes y configuración en equipos MikroTik RouterOS

¿Qué es el protocolo BGP y por qué es tan importante en Internet? El protocolo BGP (Border Gateway Protocol) es uno de los pilares fundamentales de Internet. Gracias a él, millones de redes alrededor del mundo pueden intercambiar información de enrutamiento y mantener conectividad entre proveedores, centros de datos, ISPs,

Virtual Private LAN Service (VPLS): Un enfoque avanzado para la conectividad de redes

Virtual Private LAN Service (VPLS): Un enfoque avanzado para la conectividad de redes

La conectividad empresarial ha evolucionado enormemente en los últimos años. Las organizaciones modernas necesitan redes capaces de conectar múltiples sedes, centros de datos y usuarios remotos con baja latencia, alta disponibilidad y una administración eficiente. En este contexto, Virtual Private LAN Service (VPLS) se ha convertido en una de las

Interfaces Loopback: Potenciando la Estabilidad y la Conectividad en Redes Modernas

Interfaces Loopback: Potenciando la Estabilidad y la Conectividad en Redes Modernas

Las redes modernas requieren mecanismos que garanticen estabilidad, disponibilidad y una administración eficiente de los dispositivos. En este contexto, las interfaces loopback se han convertido en una herramienta fundamental para ingenieros de redes, administradores de sistemas y proveedores de servicios de Internet (ISP). Una interfaz loopback proporciona una dirección IP

advertisement (anuncio)

MTCIPv6E (IPv6 Engineer)

Descifrando OSPFv3: Una Guia Completa para Redes IPv6

Descifrando OSPFv3: Una Guía Completa para Redes IPv6

La adopción de IPv6 ha impulsado la evolución de los protocolos de enrutamiento dinámico. Entre ellos, OSPFv3 (Open Shortest Path First versión 3) se ha consolidado como uno de los protocolos de estado de enlace más utilizados en redes empresariales, proveedores de servicios y centros de datos. Aunque muchas personas

Cabeceras de Extension en IPv6: Funcionamiento, Tipos y Estructura Completa

Cabeceras de Extensión en IPv6: Funcionamiento, Tipos y Estructura Completa

Introducción a IPv6 y la evolución de las cabeceras El crecimiento acelerado de Internet provocó que el protocolo IPv4 comenzara a presentar limitaciones importantes relacionadas con el agotamiento de direcciones IP, el rendimiento del enrutamiento y la escalabilidad de las redes modernas. Como respuesta a estos problemas surgió IPv6, una

Tipos de Direcciones IPv6: Guia Completa con Ejemplos Reales

Tipos de Direcciones IPv6: Guía Completa con Ejemplos Reales

Las direcciones IPv6 son la evolución del sistema de direccionamiento IP tradicional (IPv4). Su principal objetivo es resolver el problema del agotamiento de direcciones, pero en la práctica también simplifican y modernizan la arquitectura de red. A diferencia de IPv4: IPv6 utiliza direcciones de 128 bits El espacio de direcciones

Como crear un Tunel 6to4 en MikroTik RouterOS

Cómo crear un Túnel 6to4 en MikroTik RouterOS

Implementar IPv6 cuando tu proveedor aún no lo ofrece puede ser frustrante. Una de las opciones clásicas para salir del paso ha sido el túnel 6to4, un mecanismo de transición que permite transportar IPv6 sobre IPv4.Ahora bien, por experiencia, esto no es una solución definitiva, y en MikroTik su estado

advertisement (anuncio)

MTCSWE (Switching Engineer)

Bonding Broadcast en MikroTik: que es, como funciona y cuando utilizarlo

Bonding Broadcast en MikroTik: qué es, cómo funciona y cuándo utilizarlo

El Bonding Broadcast en MikroTik es uno de los modos de agregación de enlaces disponibles en RouterOS. A diferencia de otros métodos como 802.3ad (LACP) o balance-rr, este modo transmite cada paquete por todas las interfaces que forman parte del bonding, priorizando la disponibilidad del tráfico sobre la eficiencia del
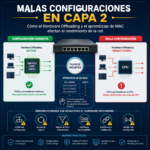
Malas configuraciones en Capa 2: errores comunes en interfaces LAG y balanceo de carga

Malas configuraciones en Capa 2: errores comunes en interfaces LAG y balanceo de carga

Las interfaces LAG (Link Aggregation Group) son una de las tecnologías más utilizadas para mejorar la capacidad y disponibilidad de una red. Permiten combinar varios enlaces físicos en una única interfaz lógica, aumentando el ancho de banda disponible y proporcionando redundancia ante fallos. Sin embargo, una mala configuración de un

advertisement (anuncio)

MTCWE (Wireless Engineer)

Mediciones Inalambricas: Un Pilar Fundamental para Redes Eficientes

Mediciones Inalámbricas: Un Pilar Fundamental para Redes Eficientes

Las redes inalámbricas se han convertido en una pieza esencial de prácticamente cualquier entorno conectado. Empresas, centros educativos, hoteles, hospitales, comercios y hogares dependen del WiFi para acceder a aplicaciones, servicios en la nube, sistemas de comunicación y dispositivos conectados. Sin embargo, disponer de varios puntos de acceso y una

Explorando CAPsMAN en MikroTik RouterOS: una solucion de gestion centralizada de puntos de acceso WiFi

Explorando CAPsMAN en MikroTik RouterOS: una solución de gestión centralizada de puntos de acceso WiFi

Gestionar una red inalámbrica con varios puntos de acceso puede convertirse en una tarea compleja cuando cada dispositivo debe configurarse de manera independiente. Cambios de SSID, contraseñas, políticas de seguridad o ajustes de rendimiento pueden requerir acceder manualmente a cada equipo, aumentando el tiempo de administración y la posibilidad de

En que consiste el ataque KRACK (Key Reinstallation Attacks)

En qué consiste el ataque KRACK (Key Reinstallation Attacks)

El ataque KRACK (Key Reinstallation Attacks) es una vulnerabilidad de seguridad que afecta al protocolo WPA2, utilizado por la mayoría de redes WiFi para proteger la información. En términos simples, permite a un atacante interceptar y descifrar datos transmitidos entre un dispositivo y el router, incluso si la red está

advertisement (anuncio)

advertisement (anuncio)

Book in English

¿Quieres sugerir un tema?

Todas las semanas posteamos nuevo contenido. Quieres que tratemos sobre algo específico?
Tema para el proximo Blog

advertisement (anuncio)

Libros MikroTik

advertisement (anuncio)

Próximos Cursos

advertisement (anuncio)

Inteligencia Artificial Aplicada

Conecta y automatiza con IA

Curso OnLine ( regístrate aquí )

24-25-26 Nov. de 19h00 a 22h00 (GMT-5)